A seção IPDS ( Sistema de Detecção e Prevenção de Intrusões) dentro do módulo IPDS permite a configuração e a definição de regras de proteção no nível de serviço do Sistema ou do Farm . O IPDS é um módulo que implementa um conjunto de técnicas projetadas para detectar, analisar e bloquear ataques de rede.
RBLs, ou Listas Negras em Tempo Real, são repositórios centrais colaborativos para reputação de IPs. As RBLs são comumente usadas para identificar comentários de spam e ataques de rede. O repositório mantém uma lista de IPs que podem ser bloqueados (adicionados à lista negra) em servidores, reduzindo assim a probabilidade de um ataque aos nossos servidores.
Esta seção mostra uma lista de regras RBL.
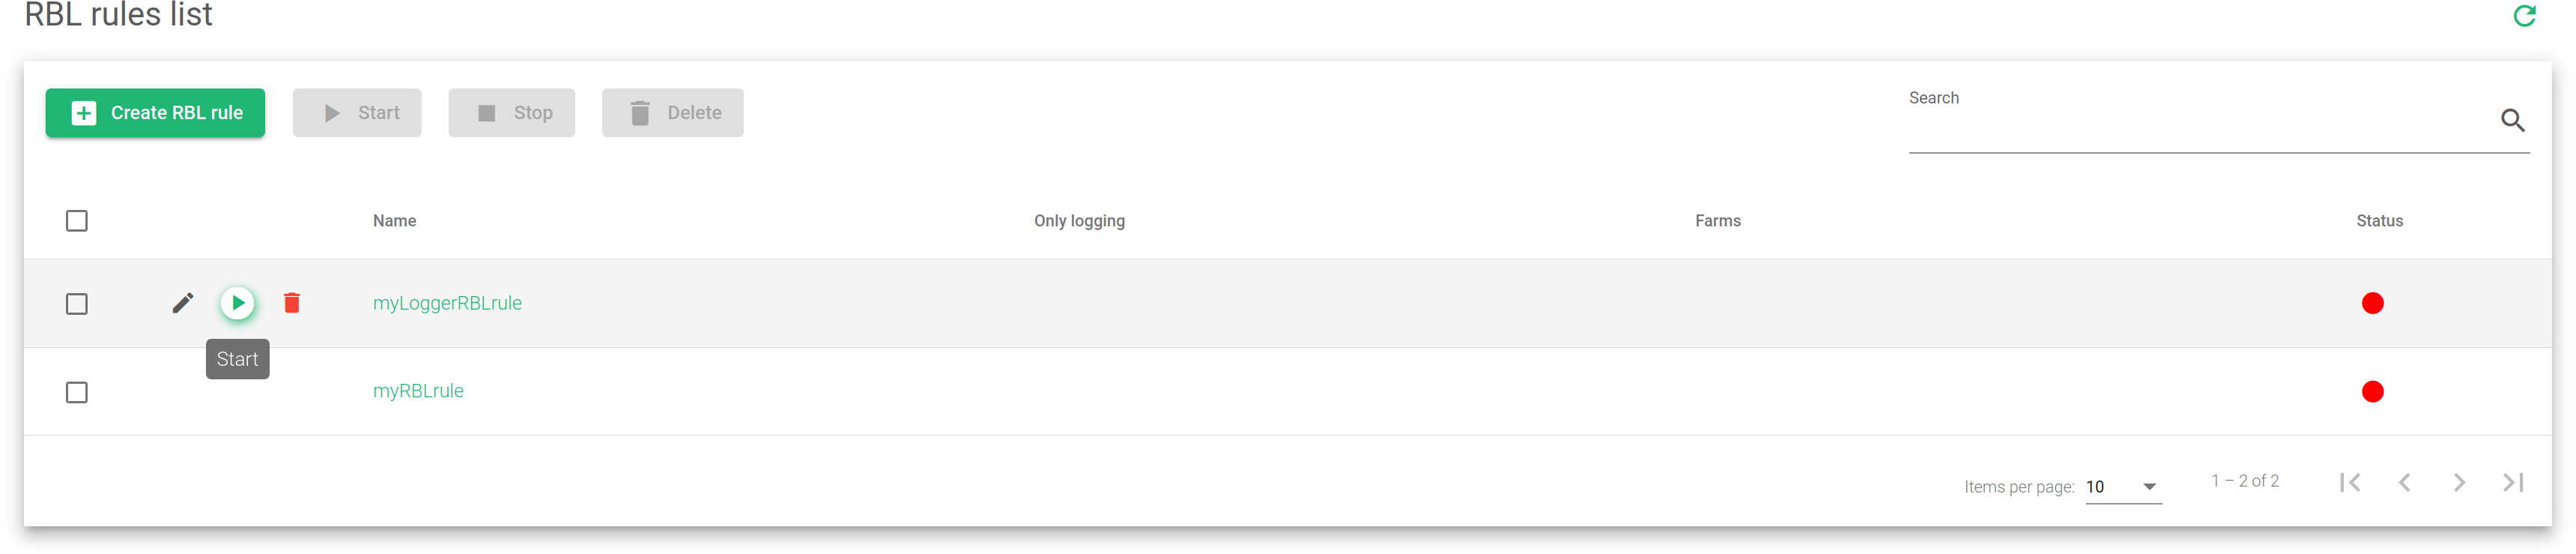
Estes são os campos da lista:
Nome. Um nome descritivo exclusivo da regra.
Apenas logging. Se ativada, a regra não tem efeito real no tráfego, apenas grava a saída no syslog.
Fazendas. Lista de farms em que a regra é aplicada.
Status. Mostra se a regra está ativada ou não.
Ação. Permite editar, executar/parar a regra ou excluí-la.
O menu de ações também permite adicionar e configurar uma nova Regra RBL.
Por favor, siga este link para obter mais informações sobre como criar novas regras RBL ou atualizar uma regra RBL.


