Visão geral do FileCloud #
O FileCloud oferece uma nuvem privada que permite acessar seus arquivos de qualquer dispositivo e de qualquer lugar, além de possibilitar a sincronização entre computadores. Isso ajuda os usuários a compartilhar arquivos facilmente dentro ou fora de uma organização.
O Filecloud pode ser um serviço importante em qualquer organização, por isso ele fornece determinados recursos para serem atendidos em uma arquitetura escalável e configurados em alta disponibilidade e carga balanceada com segurança aprimorada.
Arquitetura escalável do FileCloud #
O diagrama a seguir descreve as diferentes partes do software FileCloud e como o serviço de alta disponibilidade pode ser alcançado:
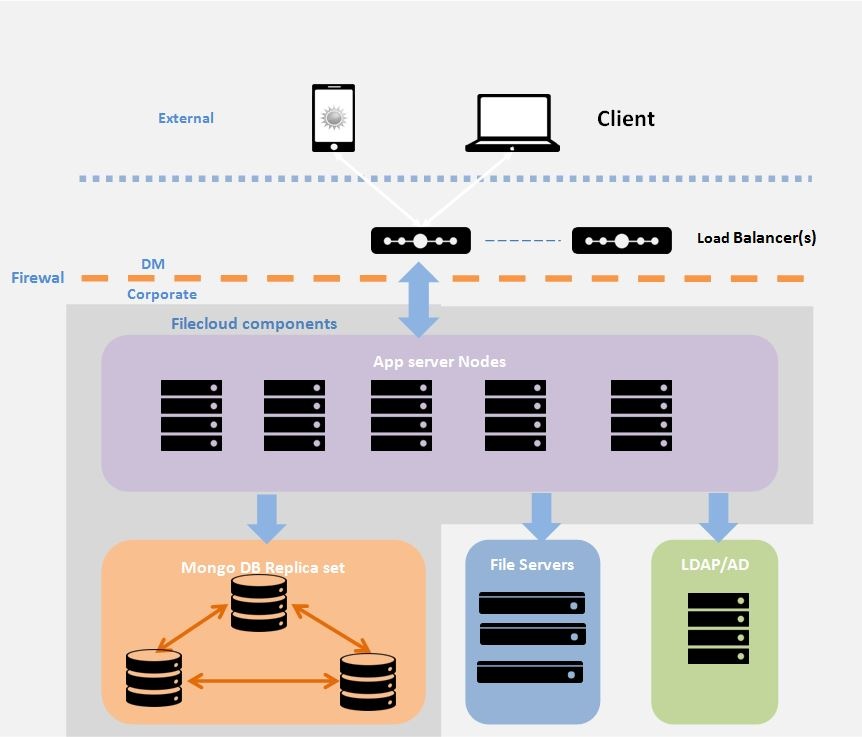
Analisando a imagem anterior do portal de suporte oficial, os Nodes do servidor APP são a chave para o balanceamento de carga, essa camada de aplicativo é oferecida com servidores Apache, portanto, o protocolo HTTP (S) é o responsável por entregar o aplicativo aos usuários.
O servidor FileCloud Frontend Apache atende a dois aplicativos diferentes, um para conexões de clientes e outro para o gerenciamento de administração.
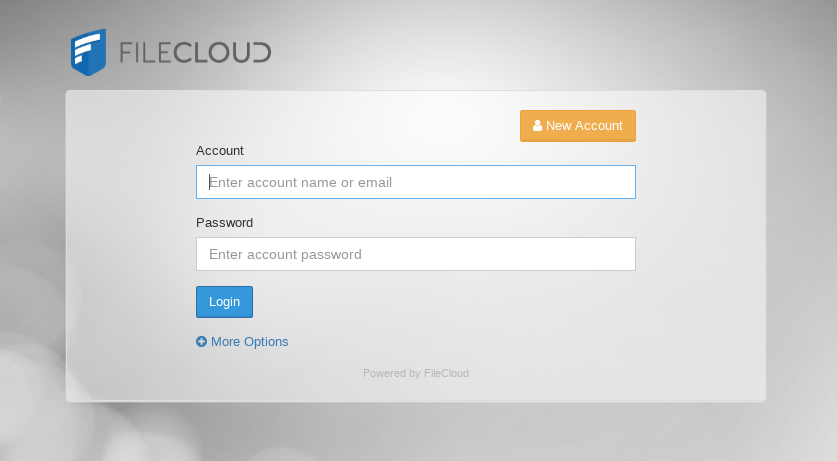
A interface do aplicativo do usuário é acessível através do URI /ui/core/index.html e tem a aparência da imagem a seguir.
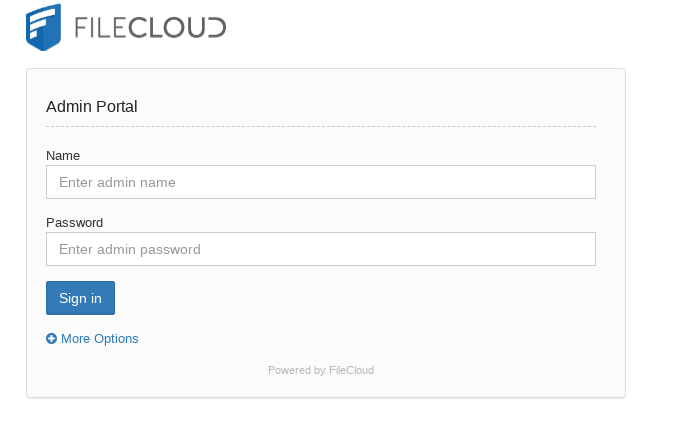
Por outro lado, o painel de administração do aplicativo pode ser acessado através do URI /ui/admin/index.html e tem a aparência da imagem a seguir.
A primeira configuração proposta para o balanceamento de carga do FileCloud baseia-se na criação de um farm LSLB >> HTTP . Essa configuração divide o tráfego de administração e de usuários por meio de dois serviços diferentes no mesmo farm. Dessa forma, oferece mais flexibilidade para fins de gerenciamento; por exemplo, o acesso à área administrativa pode ser desativado sem afetar o aplicativo para os usuários.
Outra configuração, muito mais simples e eficiente que a anterior, baseia-se em um encaminhamento TCP usando um cluster LSLB >> L4xNAT ; todo o tráfego será encaminhado para os backends desejados, independentemente de qual aplicativo esteja sendo gerenciado.
Para ambas as configurações propostas, vamos exigir:
1. Recomendado um RELIANOID Agrupar configuração já configurada.
2. Um IP virtual com o 443 porta não em uso (ex, 192.168.100.100) no nosso exemplo este IP resolve no DNS para filecloud.relianoid.com .
3. Pelo menos dois servidores Apache Filecloud configurados e em execução, esses IPs precisam ser acessados pelo próprio balanceador de carga (ex. 192.168.100.10, 192.168.100.11).
4. Assegure-se de que o sistema Filecloud funcione corretamente conectando-se a partir dos dois servidores FileCloud Apache.
Balanceamento de carga com o farm HTTP #
Após a criação do IP virtual 192.168.100.100 com o nome eth1:FileCloud, prossiga para a criação de um novo farm HTTP da seguinte forma:
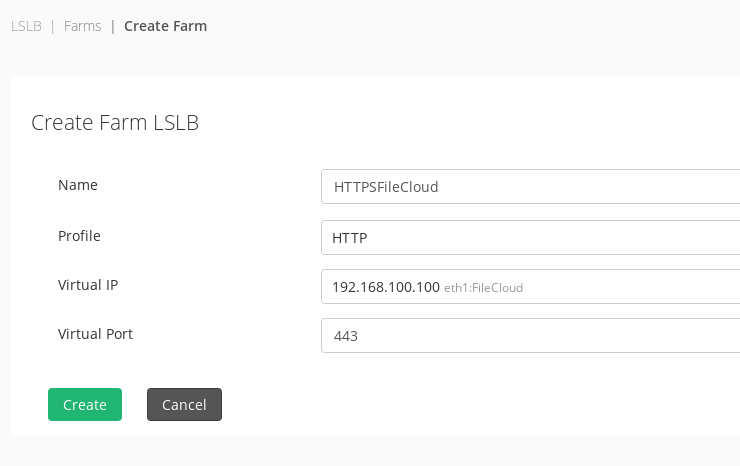
Em seguida, clique na visualização avançada e altere o Listener HTTP para HTTPS . Selecione o certificado SSL desejado para o perfil HTTPS e altere o Tempo limite de resposta do backend para 7200 segundos (2 horas) para garantir que as conexões não sejam interrompidas durante o upload/download de arquivos grandes.
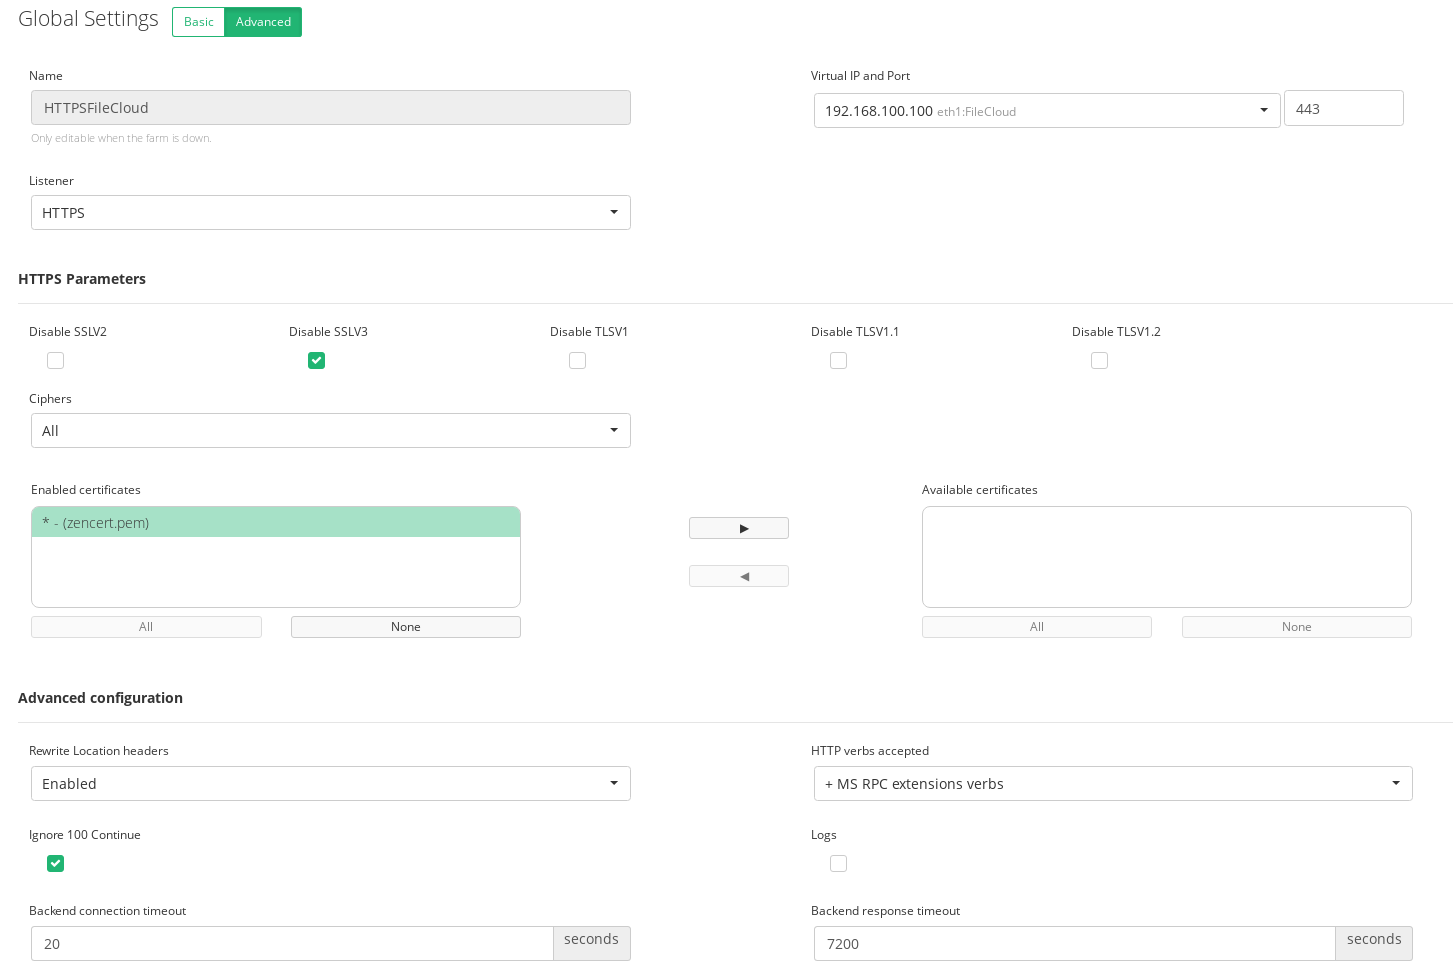
Leia este artigo se precisar de ajuda para criar um certificado PEM para um farm de SSL. Seguindo este exemplo, o certificado deve ser criado para o CN = filecloud.relianoid.com.
Clique na aba Serviços e crie 3 serviços da seguinte forma:
Serviço 1: Crie um serviço chamado RedirecttoMain para redirecionar os usuários para a página principal de login, definindo o padrão de URL e as opções de redirecionamento conforme mostrado abaixo.
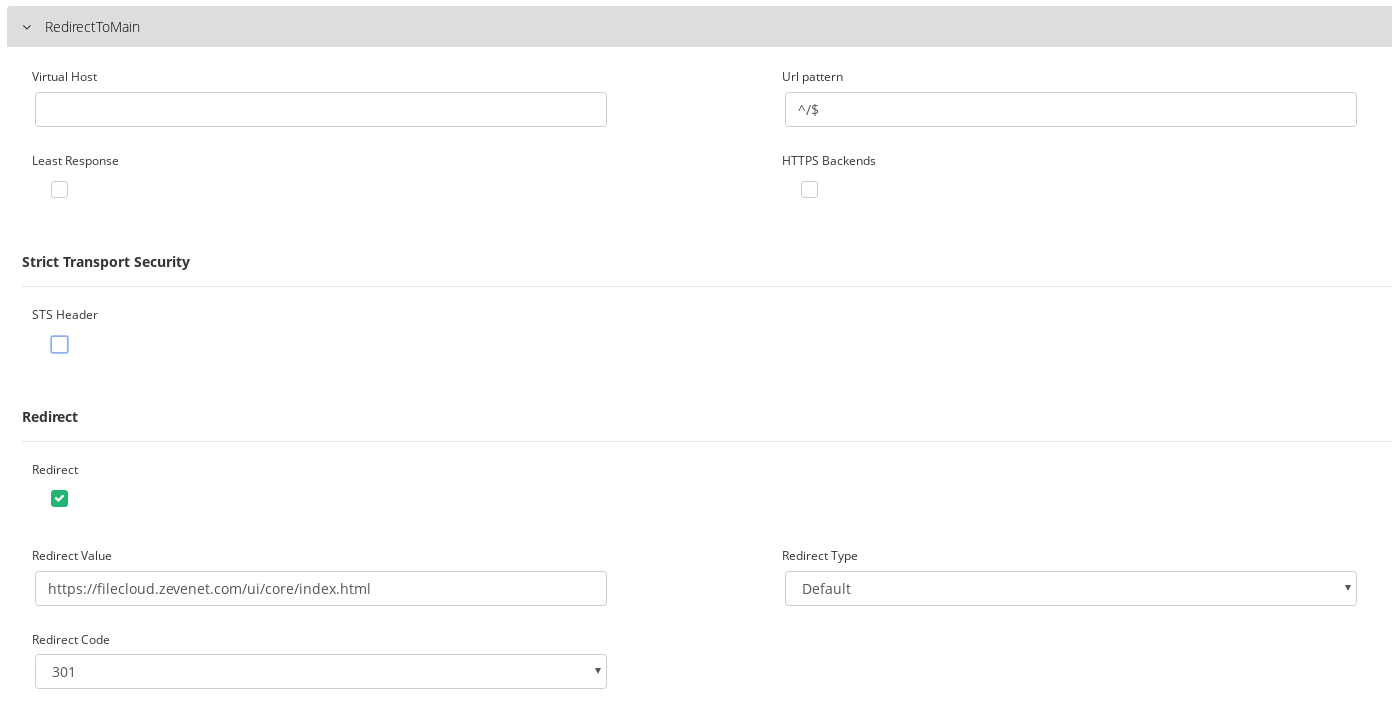
Observe que, com a opção de redirecionamento, não é necessário definir os back-ends ainda. As opções específicas são as seguintes.
Padrão de URL = ^/$ Redirecionamento = verificado Redirecionamento = https://filecloud.relianoid.com/ui/core/index.html Tipo de redirecionamento = Permanente Código de redirecionamento = 301 (redirecionamento permanente)
Serviço 2: Crie um serviço chamado UIUsers para configurar os servidores de aplicativos reais para os usuários.
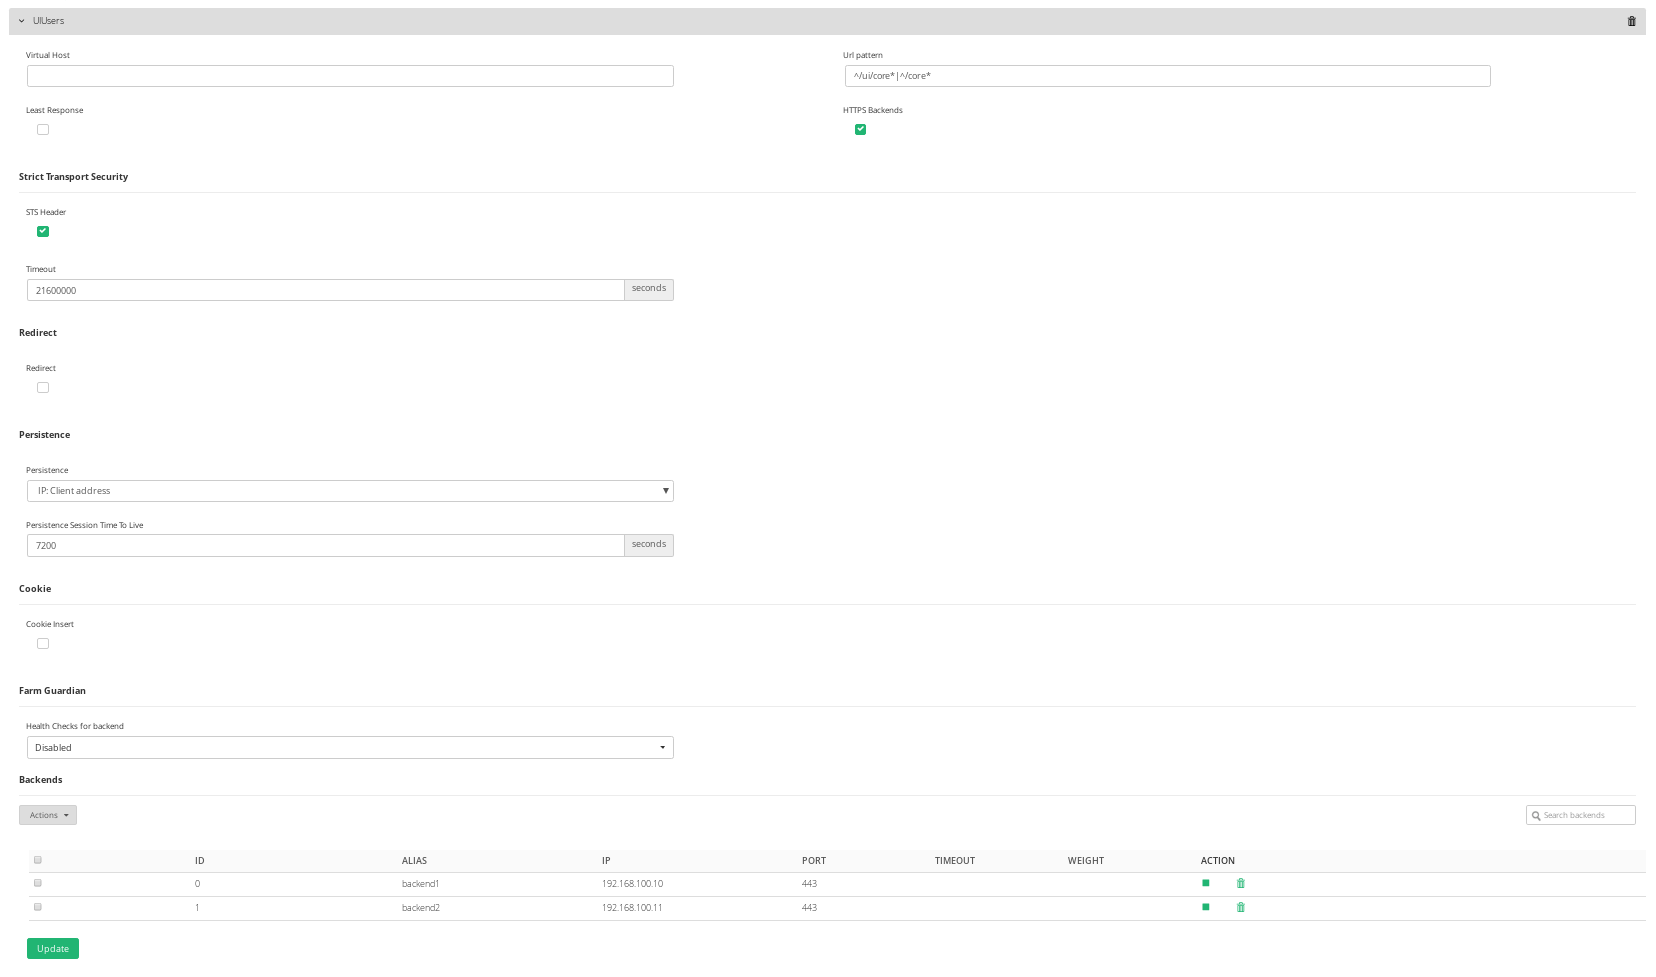
Observe que, neste exemplo, o tráfego SSL será descarregado, depois comutado e finalmente criptografado novamente para os back-ends, a fim de garantir que a comunicação completa seja segura.
Por favor, use as seguintes opções específicas:
Padrão de URL = ^/ui/core*|^/core* HTTPS Backend = verificado Persistência = IP: Persistência do endereço do cliente Tempo de vida da sessão = 7200 Adicionar servidores backend do aplicativo de usuário do FileCloud (ex, 192.168.100.10:443 e 192.168.100.11: 443)
Serviço 3: Crie um serviço chamado UIAdmin para configurar os servidores de aplicativos reais para administração.
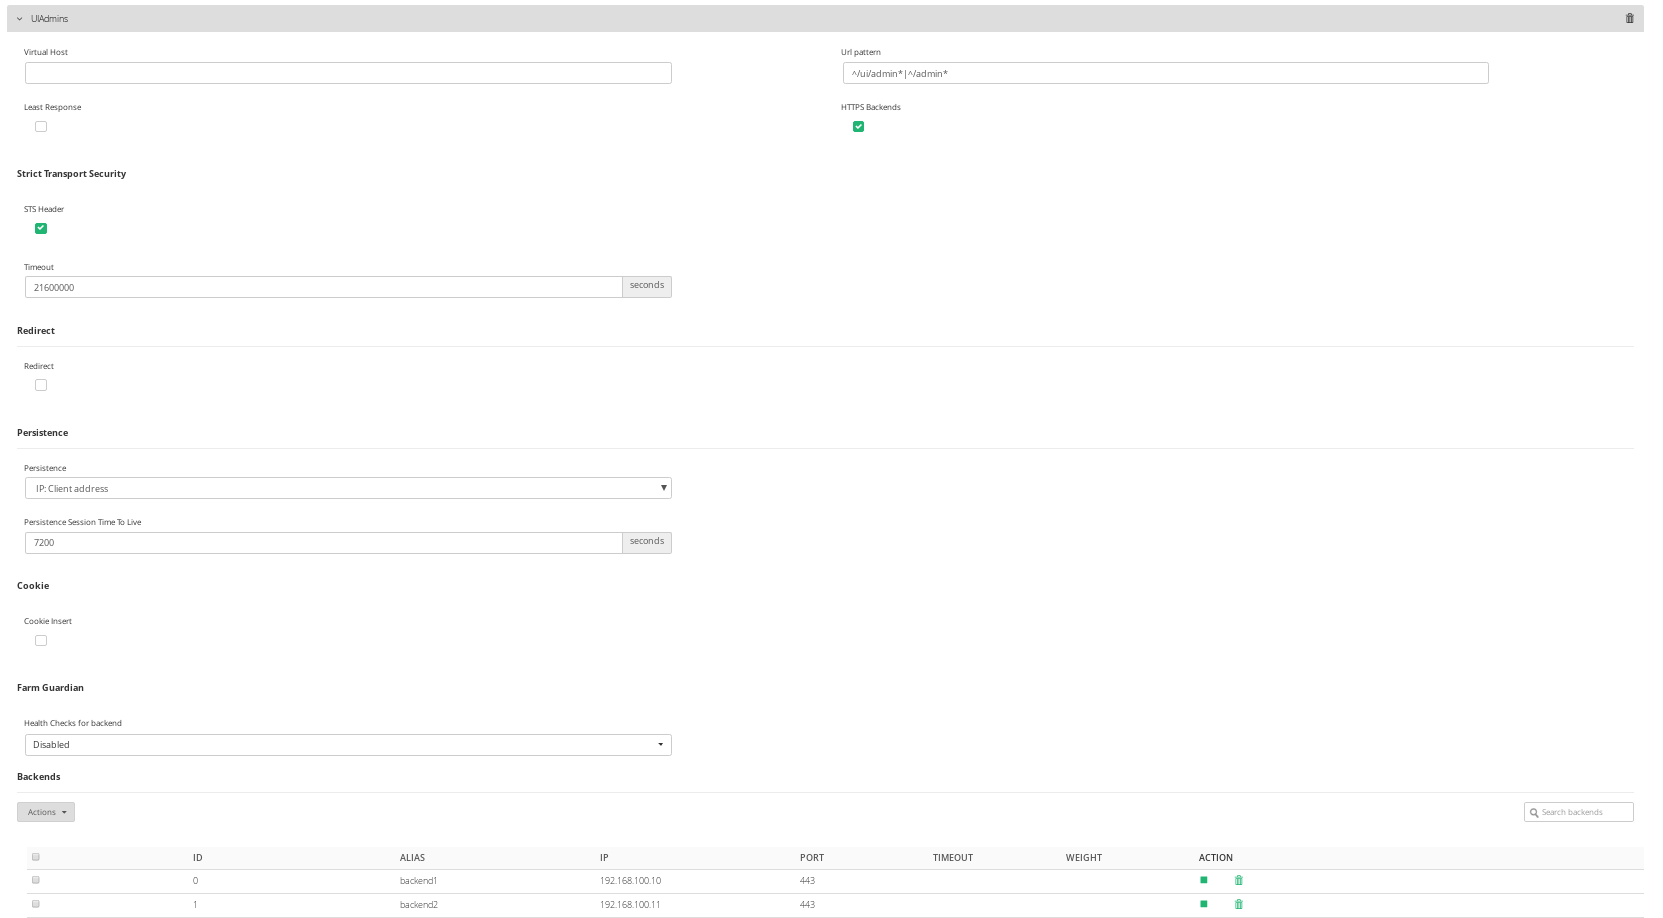
Padrão de URL = ^/ui/admin*|^/admin* Back-end HTTPS = verificado Persistência = IP: Persistência do endereço do cliente Tempo de vida da sessão = 7200 Adicionar servidores back-end do aplicativo FileCloud Admin (ex, 192.168.100.10:443 e 192.168.100.11: 443)
Balanceamento de carga com o farm L4xNAT #
Esta configuração é mais simples que a anterior, mas também é menos flexível, a fim de obter uma passagem TCP, faça o seguinte:
Após a criação do IP virtual dedicado para o serviço (ex: 192.168.100.100 ) com o nome eth1:FileCloud , prossiga para a criação de um novo farm L4xNAT da seguinte forma.
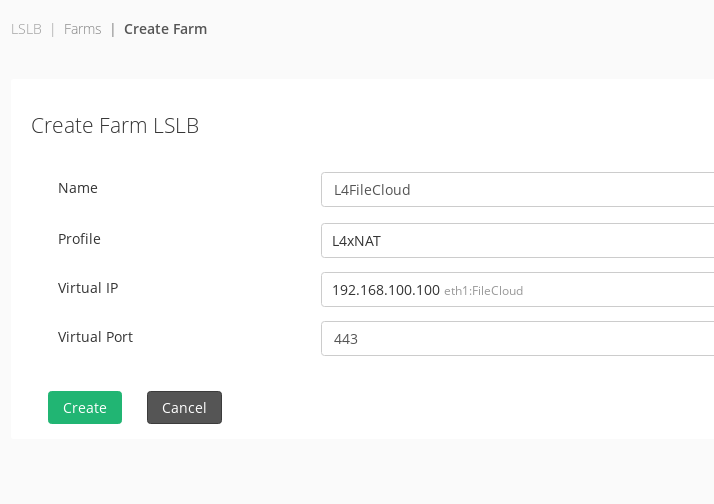
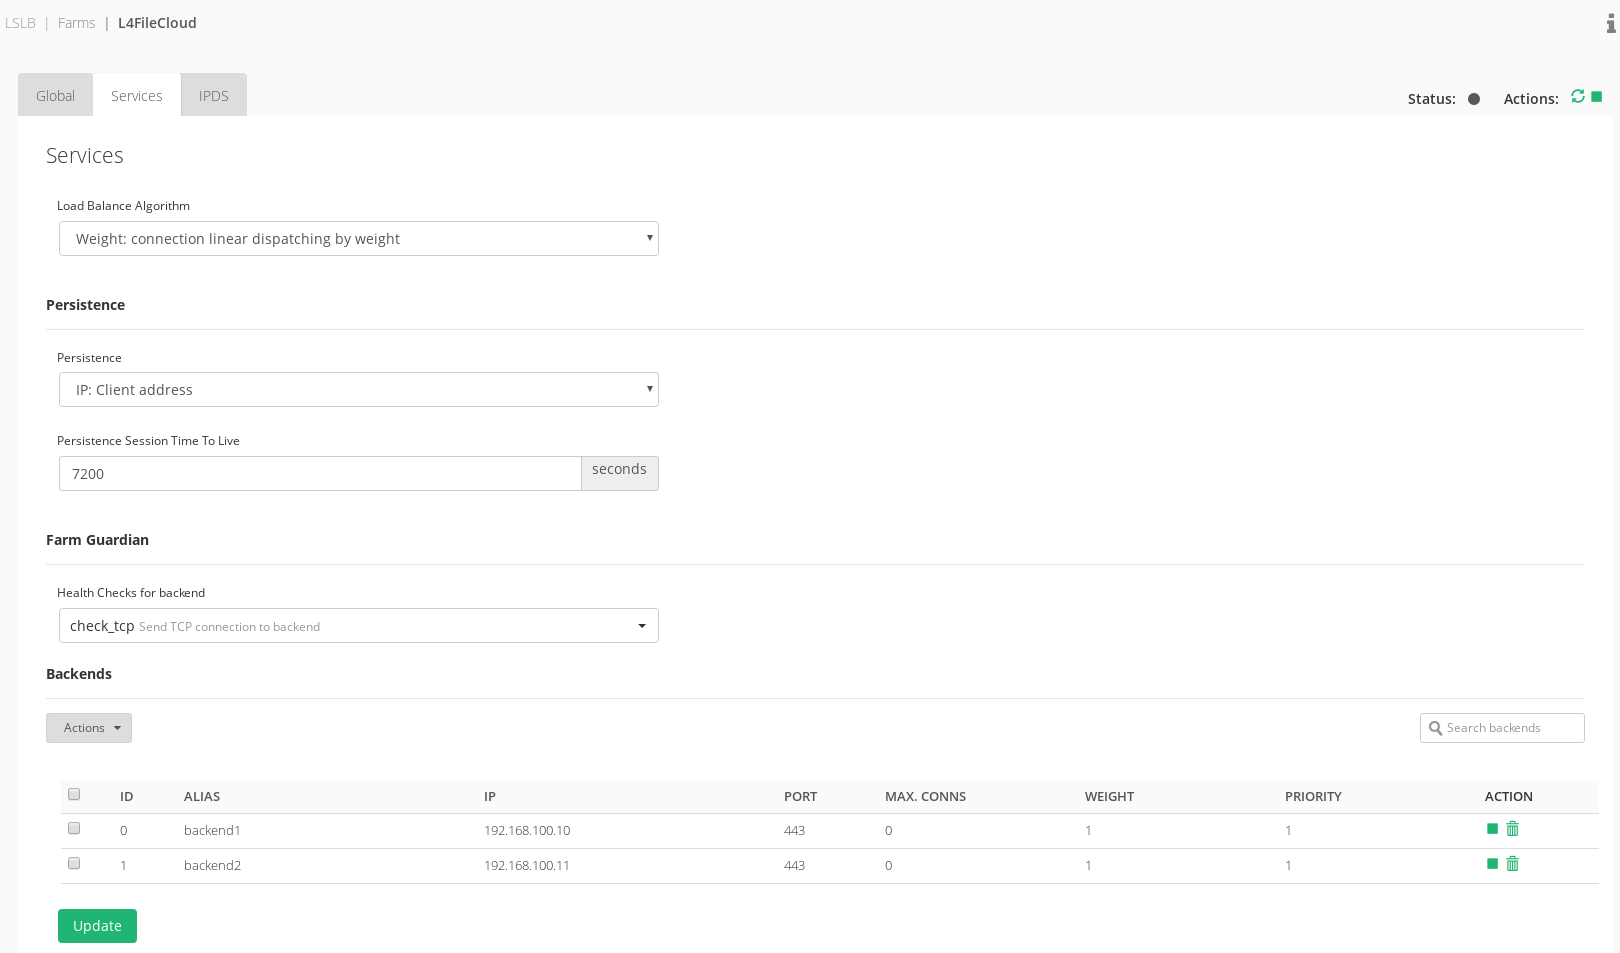
Em seguida, acesse a guia Serviços e selecione uma verificação de integridade do Farm Guardian, por exemplo, check_tcp.
Por fim, habilite a sessão persistente por meio de IP com um tempo de vida de 7200, como na configuração de exemplo anterior, e adicione os backends do FileCloud na tabela Backends (ex: 192.168.100.10:443 e 192.168.100.11:443 ).
Confira a seguinte captura de tela com a configuração final do serviço :
Aproveite o seu compartilhamento de arquivos com um FileCloud escalável!
Algumas referências usadas neste artigo:
https://www.getfilecloud.com/supportdocs/display/cloud/FileCloud+High+Availability


