Visão geral #
A A10 Networks é uma das líderes em entrega de aplicativos que está enfrentando dificuldades com o futuro da empresa e, consequentemente, com o suporte e desenvolvimento contínuos de seus produtos de segurança de rede.
Este artigo irá orientá-lo sobre como substituir o A10 Networks vThunder para RELIANOID se você está planejando procurar alternativas de ADC mais modernas. Aqui você encontrará alguns exemplos de configuração e conceitos utilizados nas Redes A10 e que são análogos em RELIANOID.
Conceitos Básicos #
divisória: As partições no A10 Thunder suportam virtualização de Camada 3 para rede e isolamento de serviço virtual, é semelhante ao conceito de namespace no Linux.
piscina: Um pool é um grupo de objetos, neste caso, um grupo ou conjunto de endereços IP.
grupo de serviço: Define um conjunto de servidores reais ou backends são definidos. RELIANOID utiliza o termo serviço por serviço virtual de farm para definir um comportamento específico dentro de um serviço virtual.
servidor virtual: esta é a definição de serviço virtual de entrada, em RELIANOID também é chamado fazenda.
membro: servidor real ou backend.
Serviço simples de balanceamento de carga L4 #
Este exemplo mostra como um serviço simples de balanceamento de carga L4 é configurado no A10 Networks Thunder e depois no RELIANOID ADC.
Configuração ADC do A10 Networks #
O exemplo a seguir configura em um A10 vThunder uma interface VLAN 8 na ethernet 0 e define o endereço IP 10.1.1.222 com sua rota estática padrão.
partição ativa PTEST vlan 8 ethernet sem etiqueta 0 interface do roteador ve 8 interface ve 8 endereço IP 10.1.1.222 255.255.255.0 ! rota ip 0.0.0.0/0 10.1.1.1
Então, para configurar um serviço NAT de origem simples sem transparência e perdendo o endereço IP do cliente, mas ocultando nossa arquitetura de rede, é necessário definir o seguinte comando.
ip nat pool POOL 10.1.1.110 10.1.1.119 máscara de rede /24
Posteriormente, quando nossos servidores reais hospedarem um serviço web, será necessário criar um verificador de integridade para uma determinada URL e coletar a resposta HTTP 200 OK :
monitor de saúde Método SIMPLE_HTTP_CHECK http url GET /status esperar código de resposta 200
Crie as definições reais do servidor, 2 delas, neste caso, definindo o nome, o endereço IP e a porta.
servidor slb RSERVER1 10.1.1.50 sem porta de verificação de integridade 80 tcp servidor slb RSERVER2 10.1.1.51 sem porta de verificação de integridade 80 tcp
Crie o grupo de serviços para o protocolo TCP, atribuindo a verificação de integridade e os dois membros do back-end criados anteriormente.
slb service-group SG_GROUP verificação de integridade tcp SIMPLE_HTTP_CHECK membro RSERVER1:80 membro RSERVER2:80
Por fim, crie o serviço virtual com as definições anteriores atribuindo um endereço IP virtual para conexões de entrada com uma determinada porta e protocolo, defina um nome, associe o conjunto nat de origem e, em seguida, o grupo de serviços em que as conexões de saída estão definidas.
servidor virtual slb VIP_GROUP 10.1.1.100 porta 80 nome tcp VS_HTTP_GROUP pool de origem-nat POOL grupo de serviço SG_GROUP
Com todas essas configurações, podemos configurar um serviço de balanceamento de carga 4 de camada simples para um serviço da Web com uma verificação de integridade.
RELIANOID Configuração ADC #
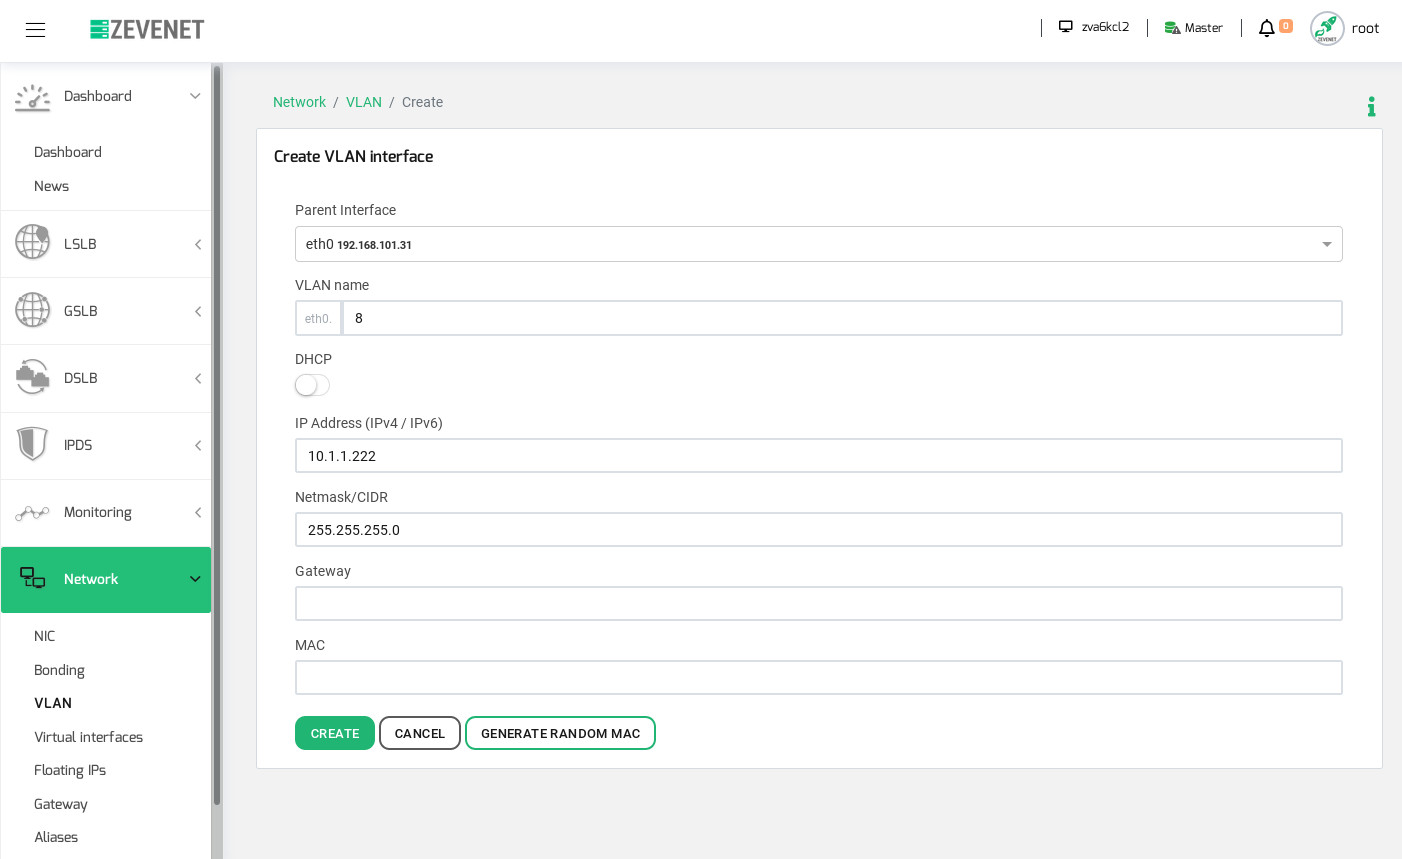
In RELIANOID, essa configuração pode ser feita via interface gráfica web ou automatizá-la via rest API. Na GUI da web, vá para a seção Rede> VLAN e clique no botão Criar VLAN. Mais tarde, selecione a interface pai como a primeira interface ethernet eth0, colocou o Nome da VLAN as 8, Endereço IP 10.1.1.222 e netmask. Opcionalmente, você pode configurar um gateway para essa nova interface, mas em qualquer caso, as rotas estáticas serão configuradas automaticamente. Finalmente, clique em Criar para aplicar as alterações.
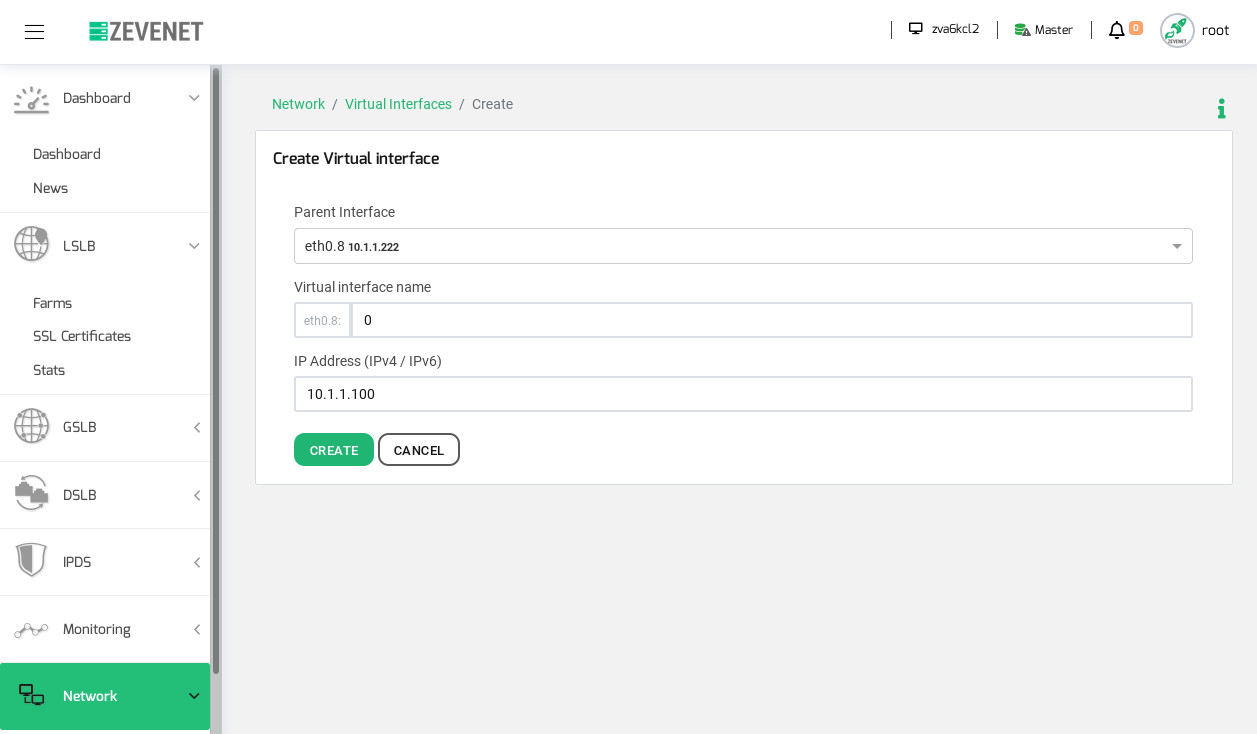
Em seguida, acesse a seção Rede > Interfaces Virtuais para criar a VIP de onde virá o tráfego de entrada e clique em Criar Interface Virtual para definir a configuração e, em seguida, aplique com o botão Criar.
O serviço LSLB precisa ser criado com o nome do serviço virtual, o perfil a ser usado (neste caso, L4xNAT), o endereço IP virtual criado anteriormente, a porta virtual e, finalmente, clicar no botão Criar.
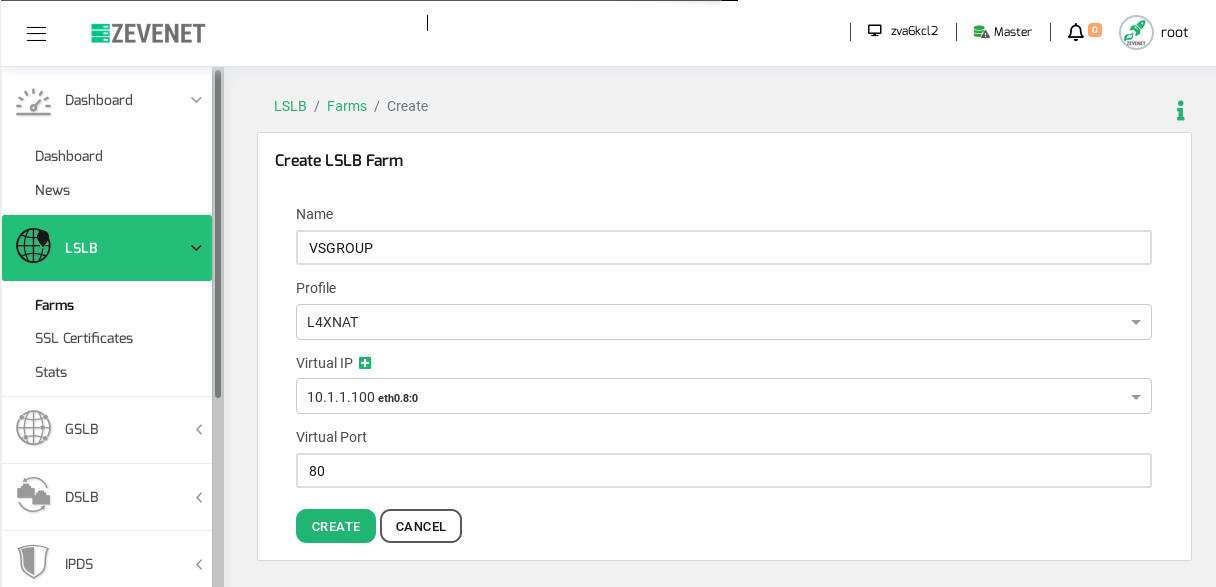
Por padrão, o serviço de balanceamento de carga local L4 usa o protocolo TCP e NAT de origem, mas pode ser modificado no futuro nas configurações globais do farm.
Posteriormente, será necessário acessar o VSGROUP da fazenda recém-criada e navegar até a guia Serviços . Em seguida, adicione os servidores ou backends reais na seção Backends . Opcionalmente, podemos acessar a seção Rede > Aliases para atribuir endereços IP de backends a nomes na seção Aliases de Backends, clicando no botão Adicionar Alias de IP.
Por fim, podemos atribuir uma verificação de integridade avançada com o Farm Guardian e detectar a resposta HTTP 200 OK de um servidor backend. Este verificador é totalmente configurável e vem com diversas verificações de integridade predefinidas por padrão.
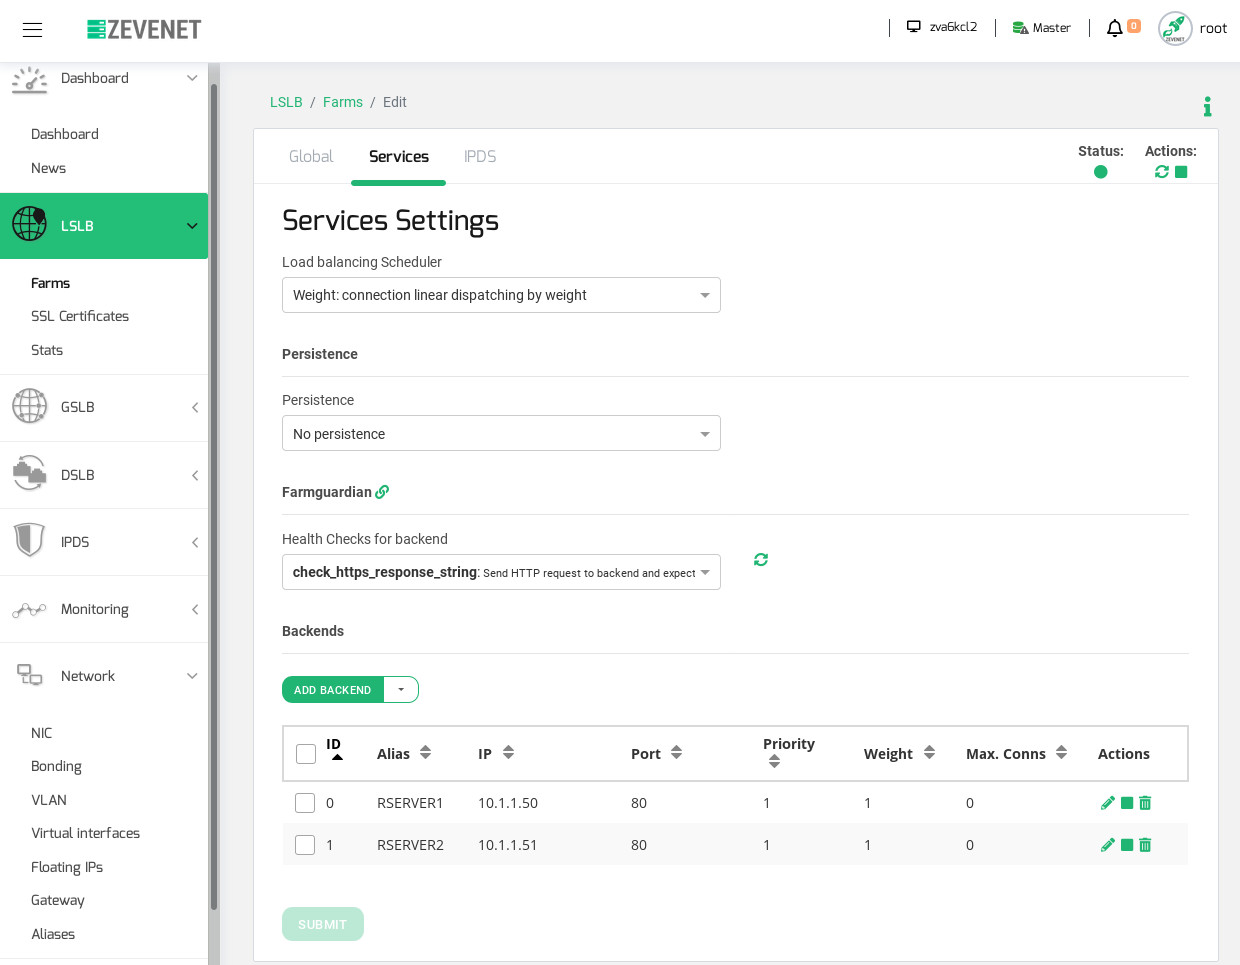
Além disso, RELIANOID pode ser completamente automatizado usando os mais recentes restante JSON API disponíveis.
Referências #
https://blog.michaelfmcnamara.com/tag/vthunder/
http://movingpackets.net/2016/09/27/unwrapping-device-configurations-a10/


