Visão geral #
À medida que os aplicativos da Web aumentam, a necessidade de um controlador de entrega confiável é fundamental. Implantando RELIANOID O ADC garante que seja possível monitorar toda a rede dentro e fora do local. A entrega em alta velocidade de um aplicativo é essencial se o site da empresa for uma máquina de geração de leads. Ao usar o Big IP da F5, você certamente ficou frustrado com as velocidades de entrega e com a complexidade de navegar na interface do usuário.
Se você está procurando uma alternativa, não procure além RELIANOID ADC. Neste artigo, discutiremos os conceitos básicos do BIG IP da F5 e o que eles significam ao usar RELIANOID ADC.
Pré-requisitos #
Para seguir este guia, você deve:
- Tenha uma instância ativa de RELIANOID ADC em sua estação de trabalho ou plataforma em nuvem. Se uma instância não estiver instalada, solicite uma avaliação.
- Familiarize-se com os conceitos F5 Big-IP, especialmente o módulo LTM.
- Ter acesso à RELIANOID painel web. Se não, siga este rápido Guia de instalação.
- Ter conhecimento sobre como criar um servidor virtual em RELIANOID ADC. Siga este guia: Configuração do servidor virtual de camada 4 e camada 7.
Conceitos básicos #
Nó: Um nó no Big-IP da F5 é um servidor que hospeda uma aplicação e processa o tráfego enviado a ela pelo balanceador de carga. RELIANOID utiliza o termo Backend para significar um nó ou um servidor host.
Monitores de saúde: A integridade dos nós precisa de monitoramento regular dentro de um intervalo especificado. O Monitores de Saúde A opção verifica se um servidor back-end está ativo ou inativo e relata essas informações aos administradores do sistema. Ele também monitora se um serviço específico está funcionando conforme o esperado ou não. RELIANOID usa um conjunto de plug-ins chamado Farmguardian.
Piscina: Um pool é um cluster de nós que atende ao mesmo aplicativo por meio de portas conhecidas como 25 para SMTP, 80 para HTTP ou 443 para HTTPS. Uma piscina é o mesmo que um Serviço ao usar uma instância de RELIANOID balanceador de carga.
Limite de conexão: Este limite refere-se ao número máximo de conexões que um único servidor backend pode conter. RELIANOID utiliza o termo Max. Conns para definir um limite de conexão simultânea que um servidor host mantém.
Proporção: Use a proporção quando alguns nós tiverem mais recursos e maior potencial do que outros na mesma lista de nós. RELIANOID usa a métrica de pesos para distribuir mais tráfego para servidores de back-end com mais recursos.
Membro da Piscina: Um membro refere-se a um nó ativo em um pool que entrega um serviço por meio de uma porta conhecida. Um nó não pode ser membro do pool se não tiver uma porta. Todos RELIANOID Backends são membros do pool desde que você os defina com portas de back-end separadas.
Endereço/Máscara de destino: O endereço de destino refere-se a um IP virtual (VIP). Este endereço IP escutará todo o tráfego da web recebido e o distribuirá igualmente aos membros do pool. RELIANOID utiliza o termo IP virtual para um endereço de destino.
Porta de serviço: Porta de serviço refere-se a uma porta de um servidor virtual que escuta o tráfego de entrada e o encaminha para um serviço adequado. RELIANOID utiliza o termo Porta virtual para uma porta de serviço.
Servidor virtual: Um servidor virtual é um dispositivo para onde todo o tráfego da web ou pacotes de redes externas é encaminhado. Um servidor virtual em RELIANOID é chamado de Farm.
MLT: O LTM (Local Traffic Manager) é um módulo que gerencia o tráfego de uma rede local. RELIANOID usa um LSLB módulo para gerenciar o tráfego de uma rede local.
AFM: O AFM (Advanced Firewall Manager) é um recurso de segurança da camada 7. RELIANOID utiliza o WAF pacote para monitorar a segurança de um aplicativo de camada 7.
ASM: O ASM (Advanced Security Manager) é um módulo que monitora a segurança geral de um balanceador de carga. RELIANOID utiliza o IPDS módulo. Este módulo inclui regras de lista negra, RBL, WAF e proteção DoS.
Opção de perfil SSL: A opção de perfil SSL é um conjunto de configurações adicionais que você adiciona a um serviço seguro como HTTPS ou FTPS. Com RELIANOID ADC, use o Parâmetros HTTPS para alterar as versões de TLS / SSL protocolos. Um administrador também pode alterar as cifras usando o Parâmetros HTTPS.
Política HTTP LTM: A política LTM oferece redirecionamento condicional com base nos cabeçalhos ou comportamento do cliente. RELIANOID ADC usa regras de cabeçalho em vez da política LTM HTTP.
Exemplo de configuração: redirecionamento condicional #
Regras de redirecionamento são instruções que determinam como um servidor web deve responder quando um usuário solicita uma URL específica. A ação pode ser encaminhar o tráfego para uma URL diferente se os recursos desse link tiverem sido alterados. O uso comum para redirecionamentos de url inclui encaminhar usuários desconectados para uma página de login, redirecionar usuários de HTTP não seguro para HTTPS, redirecionar usuários para um novo domínio, etc. As regras de redirecionamento têm códigos de status associados.
301 o código de status informará ao navegador que a página que eles estavam procurando foi transferida permanentemente.
302 e 307 os códigos de status informarão ao navegador que a página que eles estavam procurando foi temporariamente transferida. Ultimamente, o código de status 307 é o preferido.
Nesta seção, descreveremos as políticas de redirecionamento LTM da F5 e como usar essas políticas para fazer configurações mais simples com RELIANOID para obter um resultado semelhante. Para fins de teste, redirecionaremos o tráfego de www.zenlb.net para www.relianoid.com. Certifique-se de ter seu próprio ambiente de teste.
Configurações BIG-IP #
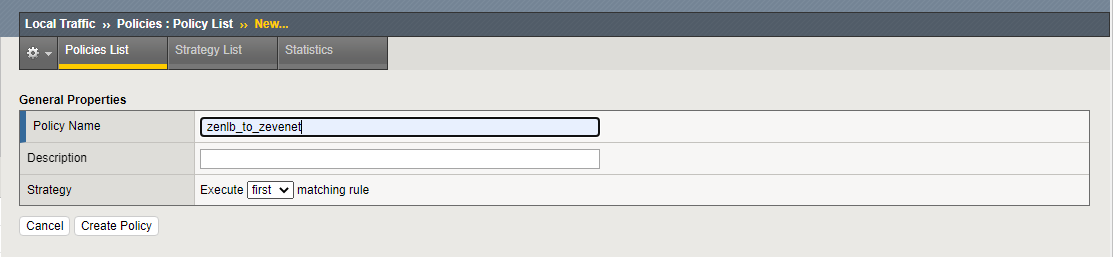
- Clique Tráfego local >> Políticas >> Lista de políticas.
- Clique na Criar botão.
- Digite um Nome para identificar a política. Uma descrição para a política é opcional.
- Clique na Criar política botão.
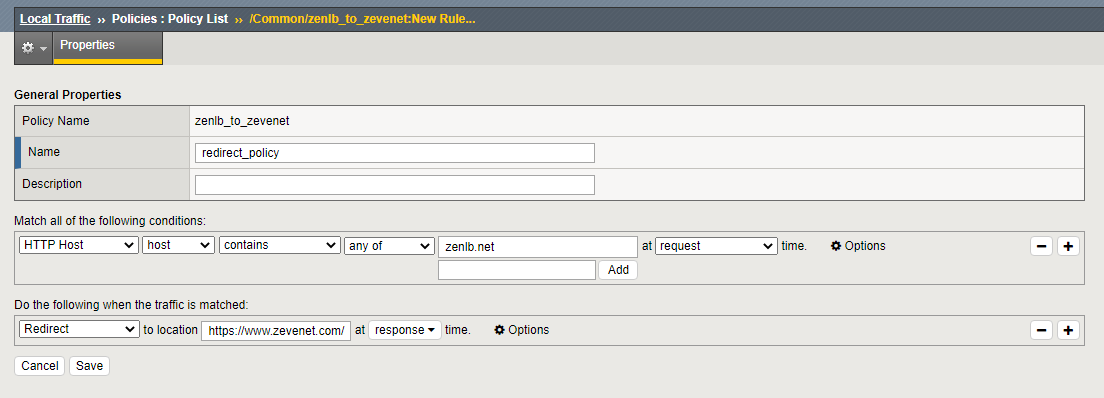
- Dentro do Propriedades gerais seção, atribua um Nome.
- Dentro da política Regras seção, clique no Criar botão.
- Além do Combine todas as seguintes condições campo, clique no + botão.
- No primeiro campo, selecione host HTTP, 2º campo, selecione hospedeiro, 3º campo, selecione contém, 4º campo, selecione qualquer um, 5º campo, adicionar zenlb.net, 6º campo, selecione solicitar.
- Dentro do Faça o seguinte quando o tráfego for correspondido seção, clique no + botão.
- No primeiro campo, selecione Redirecionar, 2º campo, digite a url para a qual deseja redirecionar, e no 3º campo, selecione resposta.
- Clique na Economize botão para salvar a regra.
- Na seção de política, clique no botão Salvar e publicar política opção suspensa.
- Depois de criar essas regras, deve-se adicioná-las a um servidor virtual que receba o tráfego zenlb.net. Supondo que você já tenha configurado um servidor Virtual com LTM.
- Clique Tráfego Local >> Servidores Virtuais >> Lista de Servidores Virtuais.
- Clique no servidor virtual que você configurou.
- Clique no Recursos Aba.
- Sob o Políticas internas seção, clique no Gerenciar botão.
- Mude a política do Disponível ao Os utilizadores da app Smart Spaces com Google Wallet podem usufruir de acesso móvel sem contacto com qualquer leitor HID® Signo™ habilitado com NFC. caixa.
- Clique na Acabamento botão para ativar a regra de redirecionamento nesse servidor virtual.
RELIANOID configurações #
- Clique em LSLB >> Fazendas.
- Clique em uma Fazenda de Camada 7 com um HTTP or HTTPS listener que você já configurou.
- Clique no Serviços aba.
- Clique no serviço que você configurou anteriormente. Se não o fez, consulte este artigo: Configurações de servidor virtual de Camada 4 e Camada 7.
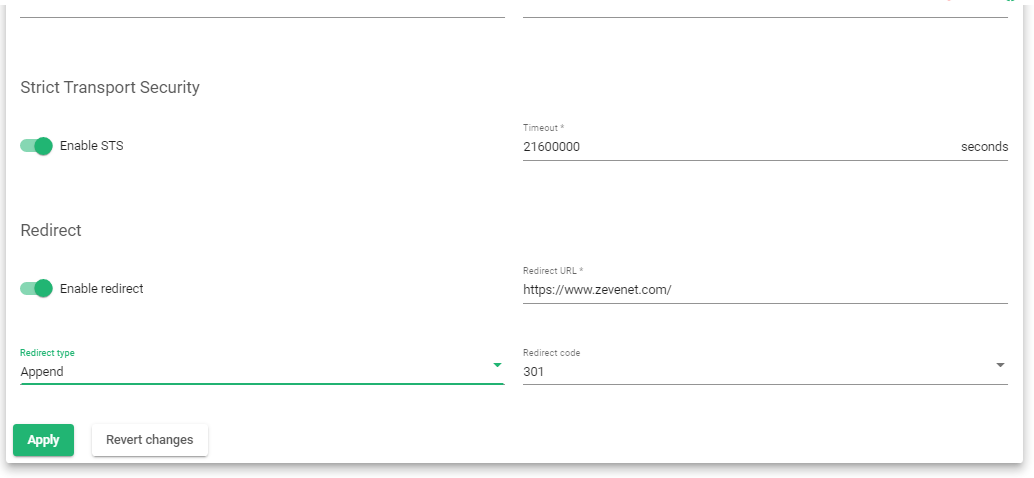
- Role e clique no Ativar redirecionamento botão de alternância.
- Introduzir o URL você deseja redirecionar e, neste exemplo, será https://www.relianoid.com. A suposição é que o Farm já está configurado para servidor zenlb.net
- Selecione os Código de redirecionamento, para este exemplo, selecionaremos 301.
- Selecione os Tipo de redirecionamento as Acrescentar.
- Clique na Inscreva-se botão para salvar as configurações.
No navegador, digite a URL de teste, o caminho será alterado para o outro caminho que você configurou.
Exemplo de configuração: balanceamento de carga DNS #
O GSLB permite distribuir o tráfego de rede em vários servidores em diferentes localizações geográficas para garantir alta disponibilidade, desempenho e escalabilidade dos serviços. O objetivo é redirecionar as solicitações do cliente para o servidor mais próximo e disponível, reduzindo a latência e melhorando a disponibilidade do serviço.
Nesta seção, discutiremos como usar o Big-IP DNS para configurar um Farm GSLB com RELIANOID.
Configurações BIG-IP #
Espera-se que um tenha pelo menos 2 nós para gerenciar 2 data centers e Wide-IPs. Para este exemplo, consideraremos um nó, mas as configurações se aplicam ao outro.
Configurar ouvintes. #
- Clique em DNS >> Ouvintes de Entrega >> Lista de Ouvintes.
- Clique na Criar botão na seção que aparece.
- Insira um adequado Nome, Por exemplo dns_listener.
- Dentro do Formato seção, selecione Proprietário e entre no host Endereço IP em IPV4.
- Role até o final da página e clique no botão Acabamento botão.
Configure seus centros de dados. #
- Clique em DNS >> GSLB >> Data Centers >> Lista de Data Centers
- Clique na Criar botão.
- Insira um Data Center adequado Nome, Por exemplo AU_datacenter
- Clique na Repeat botão para criar outro centro de dados.
- Dê-lhe um adequado Nome também, por exemplo East_coast_datacenter.
- Clique na Acabamento botão para adicionar os centros de dados.
Configurar servidores #
- Clique em DNS >> GSLB >> Servidores >> Lista de servidores.
- Clique na Criar botão.
- Insira um adequado Nome para identificar um servidor.
- Dentro do Data Center campo, selecione um centro de dados de sua lista.
- Role e clique no Adicione botão dentro do Dispositivos/Instrumentos seção.
- Introduzir o Nome do dispositivo ea sua Endereço no formato IPV4.
- Clique na Adicione botão seguido pelo OK botão.
- Role e clique no Repeat botão para adicionar outro servidor.
- Ao terminar as configurações, clique no botão Acabamento botão.
Configurar um servidor virtual #
Para configurar um servidor virtual no DNS, vamos supor que você já configurou um servidor virtual de aplicativos no gerenciador de tráfego local.
- Clique em DNS >> GSLB >> Servidores >> Lista de servidores.
- Clique no servidor que foi criado na seção anterior.
- Clique no Servidores Virtuais aba.
- Dentro do Nome campo, selecione na Lista de servidores virtuais LTM que você já criou.
- Insira um Endereço IP deste servidor virtual.
- Selecionar Porta de Serviço 80 e habilite o Health Monitor para HTTP.
- Clique na Acabamento botão.
Criar uma piscina #
- Clique em DNS >> GSLB >> Pool >> Lista de pools.
- Digite um Nome que facilmente identifica a piscina.
- Selecione os Formato as A.
- Adicione o servidor virtual anterior dentro do Lista de membros seção.
- Você pode selecionar o método de balanceamento de carga como Round Robin.
- Clique na Acabamento botão.
Configurar Wide IP. #
- Clique em DNS >> GSLB >> IPs amplos >> Lista ampla de IPs.
- Clique na Criar botão.
- Dentro Proteções gerais, digite o nome como um domínio, por exemplo, www.zenlb.com
- Selecione o registro tipoe como A.
- Dentro do Piscinas seção, selecione um Pool que você acabou de criar na seção anterior e vincule-o.
- Selecione um método de balanceamento de carga como Round robin.
- Clique na Adicione botão para adicionar à lista de pool.
- Clique na Acabamento botão.
Pode-se esperar algum tempo e testar a resolução do DNS usando nslookup.
RELIANOID configurações #
Para configurar o GSLB em RELIANOID, espera-se que você tenha pelo menos dois nós implantados em duas regiões geográficas para fins de alta disponibilidade e recuperação rápida do data center. Por exemplo, um poderia ser implantado em Boston, EUA, e o outro em uma cidade diferente de um país diferente, como Sydney, Austrália.
Neste exemplo, configuraremos um farm GSLB para uma instância, que atuará como nosso servidor de nomes primário, ns1.example-domain.com . Use as mesmas configurações ao configurar um servidor de nomes secundário, ns2.example-domain.com.
Adicionar uma Fazenda GSLB #
- Clique GSLB >> Fazendas >> Criar Fazenda botão
- Digite um Nome para essa fazenda, por exemplo, ns1-melbourne.
- Selecione um ip virtual Endereço de um dos configurados Interfaces Virtuais.
- Introduzir o Porta número 53.
- Salve as configurações clicando no botão Inscreva-se botão.
Adicionar um serviço #
- Clique na Serviços Aba.
- Clique na Novo serviço botão para adicionar um serviço.
- Entre no serviço Nome na forma.
- Selecione qualquer um dos algoritmos de balanceamento de carga, seja Prioridade or Rodada robin.
- Clique na Inscreva-se botão para criar um serviço.
- Clique no serviço que você acabou de criar para abri-lo.
- Introduzir o Verificação de integridade da porta TCP padrão.
- Selecione a verificação de integridade para seus back-ends no Farmguardian seção..
- Clique na Inscreva-se botão para salvar as configurações.
Adicione centros de dados. #
- Clique na Editar botão quando você passa o mouse sobre o IP 127.0.0.1.
- De acordo com o relatório aliás campo, deixe o campo como IP personalizado.
- Insira o endereço IP do Datacenter para o qual deseja enviar o tráfego.
- Repita o processo para adicionar outros centros de dados.
Adicione zonas DNS. #
- Clique na Zonas aba.
- Clique na Nova zona botão.
- Digite um domínio or subdomínio você pretende usar.
- Clique no domínio que você acabou de criar para editá-lo. O servidor de nomes padrão é ns1. Isso atua como o início da autoridade (SOA) e a seção Recursos adiciona mais registros DNS.
- Para adicionar um registro DNS para identificar os servidores de nomes, clique no botão Criar recurso botão.
- Digite um Nome que identifica um registro.
- Adicionar o TTL valor em segundos.
- Selecione os Formato Do registro.
- Dentro do Dados campo, insira o valor para o registro.
- Clique na Inscreva-se botão para salvar as configurações.
- Reiniciar o Farm para o balanceador de carga DNS funcionar.
Para obter mais detalhes sobre o balanceamento de carga GSLB, leia este guia: Como funciona o GSLB
Recursos adicionais #
Usando o programa Let's encrypt para gerar automaticamente um certificado SSL.
Balanceamento de carga de datalink/uplink com RELIANOID ADC.
Proteção de aplicativos da Web contra ataques DDoS.
Monitoramento de aplicativos, integridade e rede em RELIANOID ADC.
Configurando certificados SSL para o balanceador de carga.
Configuração do firewall do aplicativo da Web.


