Visão geral #
O balanceamento de carga no Microsoft Azure se divide em três categorias: Azure Load Balancer (balanceador de carga de rede), Application Gateway (balanceador de carga de aplicativos) e Traffic Manager (balanceador de carga de DNS). Por ser nativo da nuvem e capaz de distribuir tráfego entre infraestruturas locais, o Azure é ideal para essa finalidade. No entanto, o uso do Azure para balanceamento de carga apresenta diversas desvantagens, como:
- Complexidade: O Azure Load Balancer adiciona complexidade à arquitetura geral do aplicativo. Por exemplo, você pode precisar configurar e gerenciar vários recursos com balanceamento de carga, configurar investigações de integridade e regras de balanceamento de carga e colocá-los em um único grupo de recursos. A configuração desses grupos de recursos requer alto conhecimento técnico e, se não for tratada com eficiência, alguns sistemas podem falhar.
- Personalização limitada: O Azure Load Balancer fornece um conjunto de algoritmos de balanceamento de carga limitados e sondas de integridade. Se precisar de mais personalização, procure outras opções, como ZVNcloud.
- Dependência do Azure: Se estiver usando o Azure Load Balancer para balancear a carga do tráfego entre recursos locais e do Azure ou entre regiões do Azure, você dependerá da infraestrutura e dos serviços do Azure. Isso pode ser uma preocupação se você pretende minimizar sua dependência de um provedor de nuvem.
Leia mais sobre a comparação ADC entre RELIANOID e Microsoft Azure neste artigo: Microsoft NLB e RELIANOID Comparação.
Pré-requisitos #
É preciso atender a esses requisitos básicos para transferir configurações do Azure para RELIANOIDdo ADC completo.
- Uma instância de RELIANOID O ADC deve estar instalado em seu PC, ambiente virtual bare-metal ou deve ter um ativo ZVNcloud conta. Solicite uma avaliação para implantação no local.
- Deve-se ter acesso à interface gráfica da Web. Se você não fizer isso, siga este rápido Guia de instalação.
- É preciso ser um usuário atual do Microsoft Azure e estar familiarizado com os conceitos que discutiremos na seção abaixo.
- É preciso ser capaz de criar um servidor virtual no RELIANOID balanceador de carga. Aqui está um guia rápido: Configuração do servidor virtual de camada 4 e camada 7.
Observação
RELIANOID tem um modelo no mercado de nuvem do Azure sob a licença BYOL. A implantação de RELIANOID nas nuvens do Azure é perfeita e não deve levantar nenhuma preocupação.
Conceitos básicos #
Sonda de saúde: Uma investigação de integridade é uma funcionalidade usada pelo Microsoft Azure para verificar se uma instância de máquina virtual está ativa e se o serviço em execução está íntegro. Esses mecanismos funcionam enviando ICMP e Protocolo específico solicitações a essas Instâncias e, em resposta, recebem um 200 ok código de status mostrando que o serviço está funcionando normalmente. RELIANOID utiliza o Farmguardian funcionalidade para monitorar o estado de saúde de Backends.
Balanceador de carga do Azure: Funções do Azure Load Balancer na camada 4 (TCP / UDP). Para criar um balanceador de carga de camada 4 em RELIANOID ADC, é preciso criar um Fazenda LSLB com um L4xNAT perfil.
Gateway de aplicativo: O gateway de aplicativo permite gerenciar o tráfego da Camada 7 implementando recursos de segurança como terminação SSL e um Web Application Firewall (WAF) para proteger um aplicativo ou banco de dados de ataques maliciosos como injeção SQL ou script entre sites (XXS). Para criar um balanceador de carga de Camada 7 em RELIANOID ADC, é preciso criar um Fazenda LSLB com um HTTP perfil.
Gerente de tráfego: O Azure Traffic Manager permite que um administrador controle a distribuição do tráfego em vários pontos finais de serviço em diferentes regiões. Este módulo usa DNS para direcionar solicitações de clientes para o endpoint mais apropriado com base no método de roteamento configurado e no status atual dos endpoints. RELIANOID ADC usa o GSLB Farm para rotear o tráfego para vários data centers localizados em diferentes regiões geográficas.
Piscina de back-end: Um pool de back-end é um grupo de recursos que pode ser usado como destino para o tráfego de entrada com balanceamento de carga. Esses recursos são principalmente instâncias de máquinas virtuais com o código atendendo a solicitações dos clientes pela web. Um pool de back-end é o mesmo que um Serviço in RELIANOID ADC.
Instância de máquina virtual: Uma instância de máquina virtual é o servidor de endpoint/destino onde as solicitações do cliente da web são processadas. Esses servidores são conhecidos como Backends quando se utiliza RELIANOID ADC.
Grupo de recursos: Um grupo de recursos é uma coleção de recursos no Microsoft Azure. Esses recursos poderiam ser sondas de saúde, redes virtuais, máquina virtual instâncias, etc. Ao usar RELIANOID ADC, não há necessidade de criar um grupo de recursos, pois todos os recursos para criar um balanceador de carga totalmente funcional estão integrados no RELIANOID ADC. Todo o dispositivo em si é uma coleção de recursos.
Exemplos de configurações: Proteção DDoS #
Ataques DDoS são assustadores! Nunca se sabe quando um enxame de botnets atacará. Mas o que sabemos com certeza é que o objetivo é derrubar todo o sistema, sobrecarregando-o com uma enxurrada de requisições. Essas requisições podem vir de computadores, servidores, dispositivos IoT ou qualquer dispositivo que os hackers consigam acessar com seus programas. Como esse enxame pode surgir com milhões de dispositivos, muitas vezes é difícil distinguir usuários legítimos de bots, especialmente em um ataque de inundação HTTP.
RELIANOID O ADC foi projetado com proteção DDoS com o objetivo de combater ataques como Ataques de inundação SYN-FIN, Ping da morte, Inundação HTTP, Inundação de ICMP (ping)e muitos outros ataques DDoS sofisticados. Se estiver usando o Microsoft Azure, você pode perceber que o plano de proteção DDoS está fora do seu orçamento e é imprevisível, portanto, mude para um plano mais estável com RELIANOID ADC. Nesta seção, discutiremos como configurar a proteção DDoS em RELIANOID ADC em comparação com o Microsoft Azure.
Configurações do Microsoft Azure #
Para obter proteção DDoS para uma rede virtual especializada, é preciso pagar por um plano DDoS separado e usar esse plano com inteligência, pois as contas podem acumular facilmente.
- Na barra de pesquisa do Azure, digite Proteção contra DDoS.
- Clique em Plano de Proteção DDoS.
- Deve-se clicar no Criar botão para adicionar um plano de proteção DDoS.
- Selecione um plano de assinatura para sua rede virtual.
- Selecione um grupo de recursos em que sua rede está.
- Para Detalhes da instância, Digite a instância Nome e Região.
- Após preencher esses dados, deve-se clicar no botão Revisar + Criar botão.
- Supondo que você já tenha configurado um rede virtual no Azure que você deseja monitorar, navegue até a rede virtual que você criou.
- Clique na proteção DDoS Configurações dessa rede.
- Por padrão, o plano padrão de proteção DDoS está desabilitado. É preciso clicar no Permitir botao de radio.
- Selecione os Plano de proteção DDoS E clique no Economize botão.
RELIANOID Configurações #
- Para criar proteção DDoS em RELIANOID ADC, vá para o IPDS seção no menu e clique para expandi-la.
- Clique no DoS Opção.
- Clique no Criar regra DoS botão.
- Digite um Nome que identifica facilmente uma regra DoS.
- Existem quatro regras DoS, selecione uma regra. Neste exemplo, selecionaremos o Limite total de conexões por IP de origem. E clique no Inscreva-se botão.
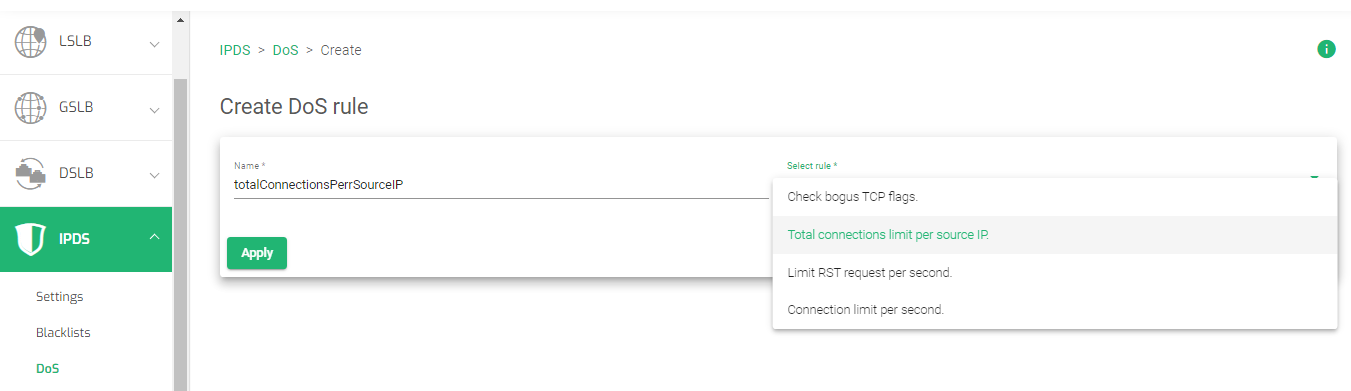
- Insira o número total de conexões simultâneas que você deseja que o endereço IP de origem tenha após um único handshake TCP
- Clique na Inscreva-se botão para salvar as configurações.
- A partir das quatro regras de proteção DoS, você pode criar as outras seguindo um processo semelhante da linha 1. Essas outras regras incluem:
- Verificar falsos flags TCP
- Limite total de conexões por Ip de origem.
- Limitar a solicitação RST por segundo
- Limite de conexão por segundo.
- Depois de criar uma ou todas as regras, clique no botão Fazendas guia nas configurações de cada regra.
- Arraste e solte a(s) Fazenda(s) à(s) qual(is) deseja aplicar a regra da Fazendas Disponíveis seção para o Fazendas habilitadas seção.
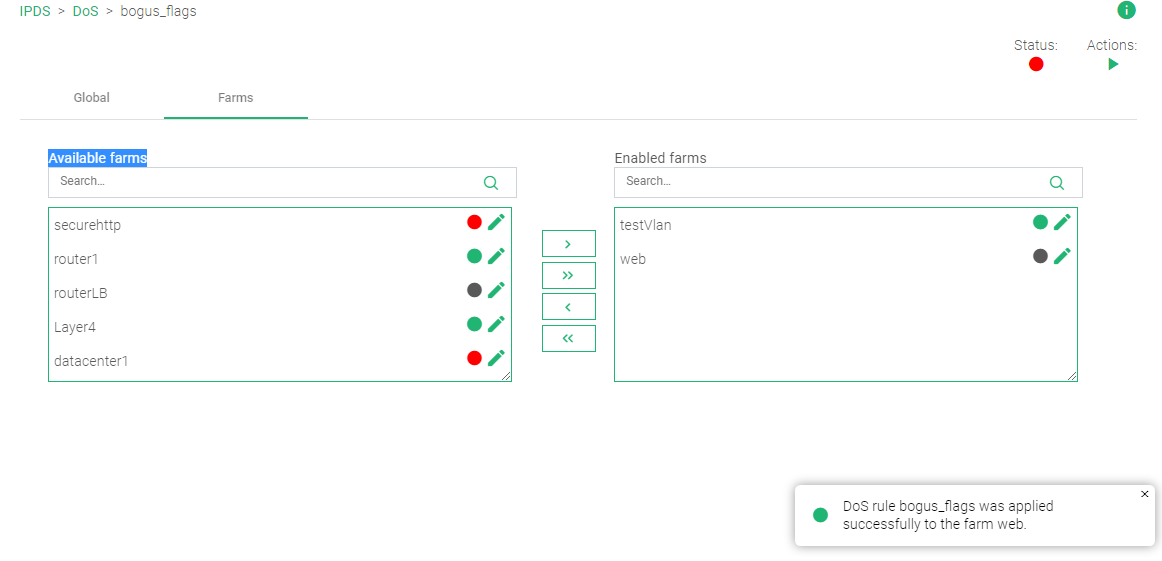
- No canto superior direito, há o Ação seção. Clique no Jogo Verde botão para que a regra entre em vigor. o Status indicador de cor mudará de vermelho para verde
Leia mais sobre as regras de proteção contra DDoS nesta documentação. IPDS | DoS | Atualização.
Exemplo de configuração: monitoramento e alertas #
Você finalmente configurou uma rede privada, um balanceador de carga, um firewall e verificações de integridade. E agora? Como monitorar as métricas ? Para acompanhar cada atividade ou uso de recursos em um controlador de entrega de aplicativos, precisamos realizar a avaliação de dados . Devemos monitorar a carga de tráfego, o uso de CPU e memória, os logs de atividades, os logs de rede, etc. Em resumo, o sistema de monitoramento fornece uma plataforma para que os administradores de sistema observem como o tráfego entra e sai de uma rede privada e se os servidores de aplicativos estão funcionando de forma eficiente.
O sistema de monitoramento é robusto, com visualização por meio de gráficos, diagramas de pizza, gráficos de barras, etc. A automação desses dados pode ser usada para acionar alertas e notificações por e-mail em caso de qualquer ameaça à segurança.
Nesta seção, discutiremos como usar gráficos de monitoramento para monitorar a atividade em uma rede e os aplicativos nela contidos. Discutiremos o monitoramento com RELIANOID ADC em comparação com o Azure Monitoring.
Conceitos de monitoramento e alerta do Azure #
Nesta secção, discutiremos mais conceitos de monitorização do Azure. Na seção posterior, usaremos esses conceitos para demonstrar o Monitoramento com RELIANOID ADC.
Para habilitar o monitoramento no Azure, é necessário acessar a seção Monitoramento . Uma busca rápida na barra de pesquisa o levará até lá.
O monitoramento de dados usando o Azure pode ser feito em vários formatos, como métricas , alertas , logs de atividades e logs do sistema.
A seção Métricas coleta dados de vários recursos em grupos de recursos. É possível configurar o monitoramento para acompanhar o uso da rede , o uso da CPU , o uso da memória , o tráfego de entrada e saída ou a velocidade média do processador.
Um alerta notifica um administrador por SMS ou e-mail caso ocorra alguma atividade incomum. Isso pode incluir picos de tráfego de rede, ataques de força bruta, etc.
Os registros de atividades ajudam os administradores a rastrear atividades como iniciar, parar, ativar e desativar máquinas virtuais, alterar recursos, adicionar grupos de recursos, etc.
Os logs fornecem detalhes dos aplicativos principais. Por exemplo, podem ser logs de aplicativos, logs de banco de dados ou logs de máquinas virtuais.
Vamos usar esses conceitos com RELIANOID para mostrar como você pode monitorar a atividade no seu balanceador de carga.
RELIANOID Descrições e configurações #
O Monitoramento módulo em RELIANOID ADC apresenta 3 seções, Gráficos, Estatísticas e Farmguardians.
Gráficos #
A seção Gráfico mostra a visualização gráfica dos recursos utilizados pelo dispositivo ( sistema ), suas interfaces de rede e os farms individuais configurados no balanceador de carga.
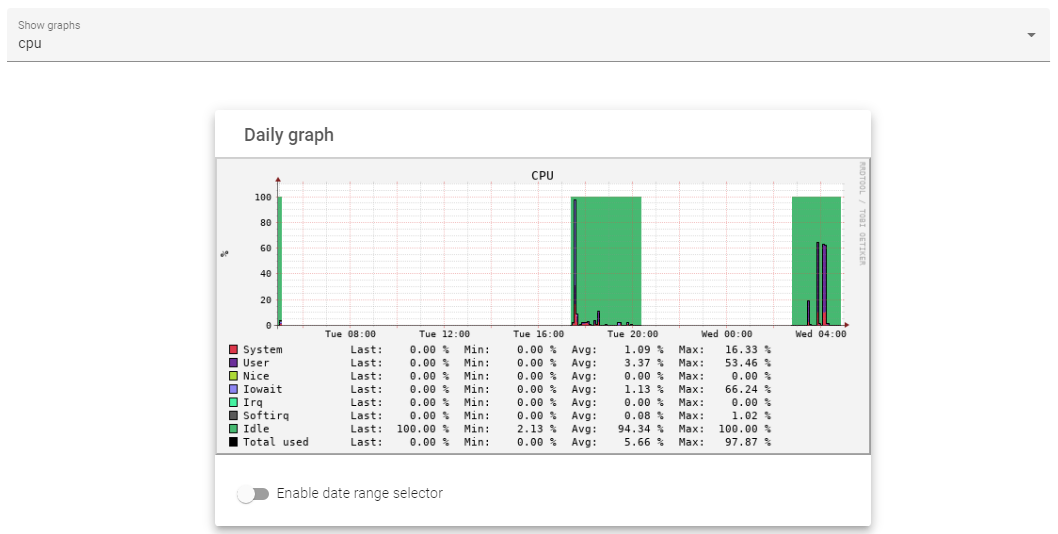
Os gráficos do sistema mostram as análises sobre o uso de CPU , carga , RAM e SWAP . É possível visualizar a quantidade de recursos utilizados em um dia, na semana anterior, no mês anterior ou no ano anterior.
O gráfico mostra o uso de recursos pela CPU nas últimas 24 horas.
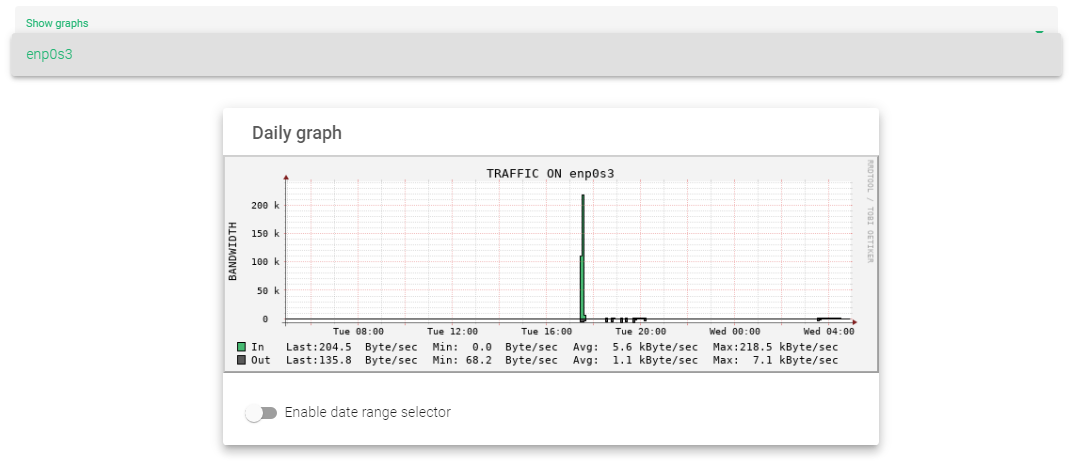
A seção de interface exibe a quantidade de tráfego que entra e sai do balanceador de carga nas últimas 24 horas, semana, mês ou ano em uma interface de rede selecionada.
O gráfico mostra o tráfego de entrada e saída por meio de uma interface nas últimas 24 horas.
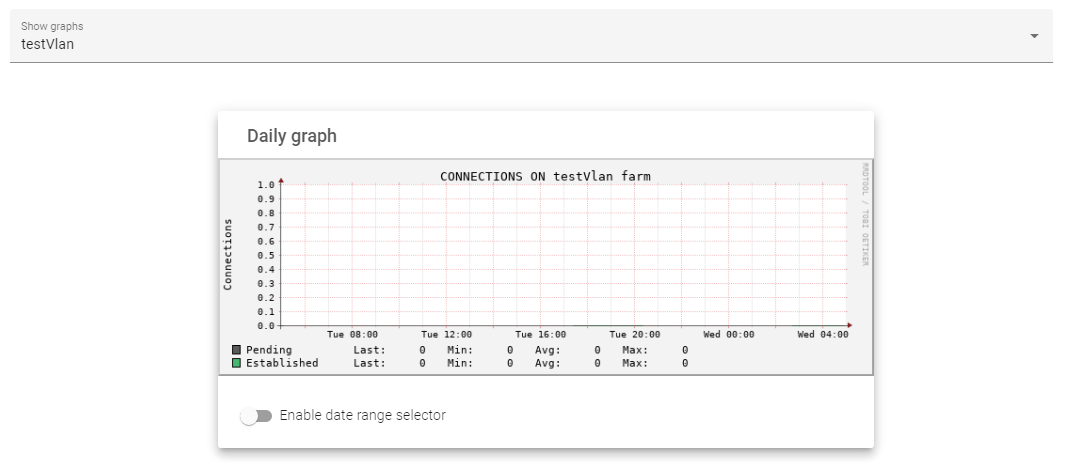
A seção Fazendas exibe o número total de conexões pendentes e estabelecidas com uma Fazenda no último dia, semana, mês ou ano, a partir da Fazenda selecionada.
O gráfico abaixo mostra o número total de conexões Pendentes e Estabelecidas nas últimas 24 horas para uma Fazenda selecionada.
Para obter uma explicação mais detalhada sobre gráficos de monitoramento, leia esta documentação: Monitoramento | Gráficos
Estatísticas #
A seção Estatísticas mostra a representação numérica dos dados apresentados nos gráficos. Aqui está uma explicação mais detalhada sobre Estatísticas de Monitoramento.
Farmguardian #
A seção Farmguardian permite personalizar as verificações de integridade para um serviço específico em seu nó ADC.
Vamos demonstrar criando um custom SIP exame de saúde.
- Clique no Farmguardian submenu.
- Insira um adequado Nome que identifica essa verificação de integridade.
- RELIANOID ADC já tem um gole de verificação monitor de saúde. Clique no Copiar farmguardian campo e selecione o gole de verificação modelo. Se você quiser fazer uma verificação de integridade completamente personalizada que não existe no balanceador de carga, deixe a verificação de integridade do farmguardian de cópia como –Sem guardião da fazenda–
- Clique na Inscreva-se botão.
- Deixe o Command inalterado. Para uma verificação de integridade totalmente personalizada, insira um comando personalizado para executar a verificação de integridade
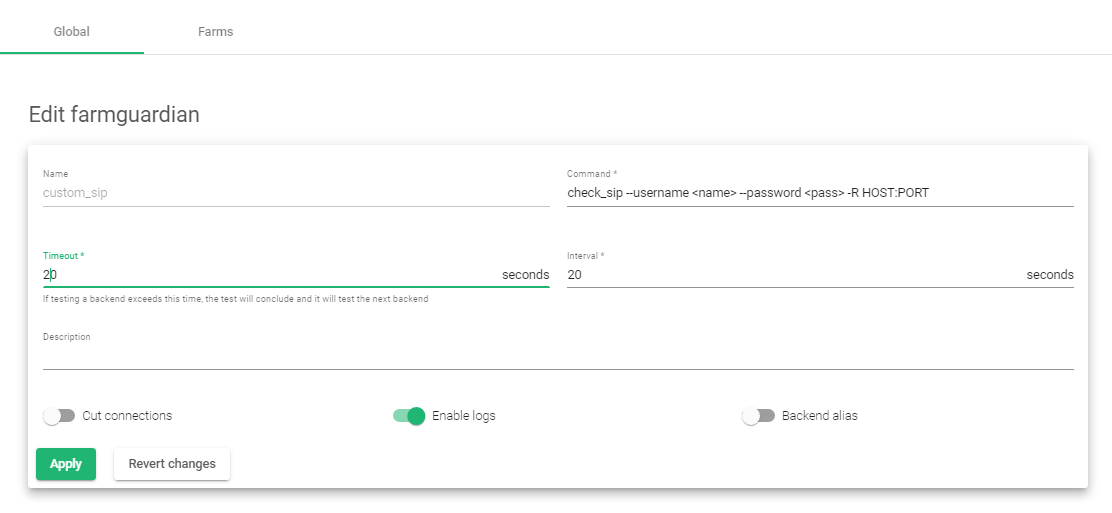
- Edite o Timeout e Intervalo a um valor adequado.
- Clique no Ativar registros botão de alternância.
- Clique na Inscreva-se botão para criar uma verificação de integridade personalizada.
Recursos adicionais #
Configuração do firewall do aplicativo da Web.
Configurando certificados SSL para o balanceador de carga.
Usando o programa Let's encrypt para gerar automaticamente um certificado SSL.
Balanceamento de carga de datalink/uplink com RELIANOID ADC.
Balanceamento de carga DNS com RELIANOID ADC.


