Visão geral #
Ao projetar e construir aplicativos altamente disponíveis e escaláveis em massa, um sistema confiável como RELIANOID ADC é uma necessidade absoluta. Com a crescente demanda por entrega em tempo real, gravações e leituras rápidas em bancos de dados, as marcas devem se adaptar às especificações e protocolos mais recentes para permanecerem relevantes no mercado. A segurança é um elemento crucial para a segurança dos dados do cliente, e este elemento dá RELIANOID uma enorme vantagem sobre o HAproxy.
Como usuário atual do haproxy, discutiremos conceitos com os quais você já está familiarizado e os usaremos para fazer configurações semelhantes usando RELIANOID ADC.
Pré-requisitos #
É necessário atender a estes requisitos básicos para transferir configurações do HAproxy para RELIANOID ADC.
- Uma instância de RELIANOID O ADC deve estar instalado em seu PC, ambiente virtual bare-metal ou deve ter um ativo ZVNcloud conta. Solicite uma avaliação para implantação no local.
- Deve-se ter acesso à interface gráfica da Web. Se você não fizer isso, siga este rápido Guia de instalação.
- Assumimos que você é um usuário ativo do Haproxy e está familiarizado com os conceitos que discutiremos na seção abaixo.
- É preciso ser capaz de criar um servidor virtual no RELIANOID balanceador de carga. Aqui está um guia rápido: Configuração do servidor virtual de camada 4 e camada 7
Conceitos Básicos #
Nesta seção, vamos discutir alguns conceitos baseados na configuração do HAproxy. Descreveremos ideias semelhantes em RELIANOID ADC e posteriormente usá-los para descrever Descarregamento de SSL e HTTP para HTTPS redirecionamento usando RELIANOID balanceador de carga.
modo: O comando mode define se o perfil de balanceamento de carga é a camada 4 ou a camada 7. RELIANOID usa Perfis para definir se a configuração é Camada 4 ou 7. Esses perfis incluem HTTP e L4xNAT
conexão de tempo limite: O tempo limite de conexão define quanto tempo o HAproxy deve esperar antes de se conectar a um servidor backend. RELIANOID utiliza tempo limite de conexão de back-end. o valor padrão é 20 segundos.
cliente de tempo limite: Esta configuração define quanto tempo o HAproxy deve aguardar uma resposta do cliente. Se esse tempo expirar sem receber sinal do cliente, a conexão será encerrada. RELIANOID utiliza tempo limite de solicitação do cliente. o valor padrão é 30 segundos.
servidor de tempo limite: O servidor de tempo limite define quanto tempo o HAproxy deve esperar por uma resposta de um servidor backend. Se esse tempo passar sem resposta de um servidor back-end, a conexão será encerrada. RELIANOID utiliza tempo limite de resposta de back-end. o valor padrão é 45 segundos.
bind: O parâmetro bind define um ou mais endereços IP de escuta, juntamente com suas respectivas portas. Essa(s) porta(s) escuta(m) o tráfego de entrada e o encaminha para os servidores de backend. Aqui está um exemplo de expressão:
ouça http_https_proxy_www. vincular ipv6@:80 vincular ipv4@public_ssl:443 ssl crt /etc/haproxy/site.pem
A seção frontal de RELIANOID ADC é um Farm e possui ouvintes que distribuem o tráfego para vários Serviços.
maxconn: Limita o número de conexões que o HAproxy servirá. Este comando protege o balanceador de carga contra falta de memória. RELIANOID ADC é altamente otimizado para servidor 140,000 conexões simultâneas na camada 7 e acima 10 milhões conexões na camada 4. No entanto, você pode estabelecer o número máximo de conexões dentro de um L4xNAT perfil usando o Max. Conns campo ao configurar Backends.
ssl-default-bind-cifras: As cifras de ligação definem o TLS/SSL padrão cifras no HAproxy. RELIANOID balanceador de carga vem com pré-carregado alta seguranca cifras, Descarregamento de SSL, e o usuário final pode personalizar suas cifras por meio do segurança personalizada bandeira.
opções de ligação padrão ssl: Este recurso desativa ou ativa versões mais antigas de TLS/SSL. Acesse configurações semelhantes através Parâmetros HTTPS nas configurações globais de um perfil HTTP em RELIANOID ADC.
Exemplo de configuração: descarregamento de SSL e uso de cifras #
O termo "SSL Offloading" refere-se à descriptografia do tráfego SSL/TLS recebido e ao seu encaminhamento para um ou mais servidores em formato não criptografado. O balanceador de carga/proxy reverso utiliza um conjunto de algoritmos ( cifras ) para criptografar e descriptografar os dados.
O uso de cifras na terminação SSL/TLS é importante porque determina o nível de segurança oferecido aos dados transmitidos. Em geral, cifras mais fortes proporcionam uma comunicação mais segura, mas também podem exigir mais poder de processamento para criptografar e descriptografar os dados. Portanto, é fundamental considerar cuidadosamente quais cifras serão utilizadas na terminação SSL/TLS, levando em conta tanto a segurança quanto o desempenho.
configurações HAproxy #
Para configurar o descarregamento SSL com o HAproxy, usamos as configurações abaixo.
frontend modo myDomain http bind: 80 bind: 443 ssl crt /etc/ssl/certs/relianoid.com.ssl.pem default_backend domainBackends
Conforme o trecho de código acima, o HAProxy escuta o tráfego de entrada nas portas 80 e 443. No entanto, a porta 443 inclui uma diretiva para o diretório onde o certificado SSL está salvo.
Entretanto, você pode especificar as cifras padrão a serem usadas no balanceador de carga através das configurações: ssl-default-bind-ciphers e a versão SSL usando ssl-default-bind-option.
ssl-default-bind-ciphers ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-ECDSA-AES128-GCM -SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA256 ssl-default-bind- opções ssl-min-ver TLSv1.2 no-tls-tickets
RELIANOID configurações #
Para obter um resultado semelhante com RELIANOID, verifique se você criou um perfil de farm HTTP. Se você esqueceu, consulte este artigo: Configuração do servidor virtual de camada 4 e camada 7
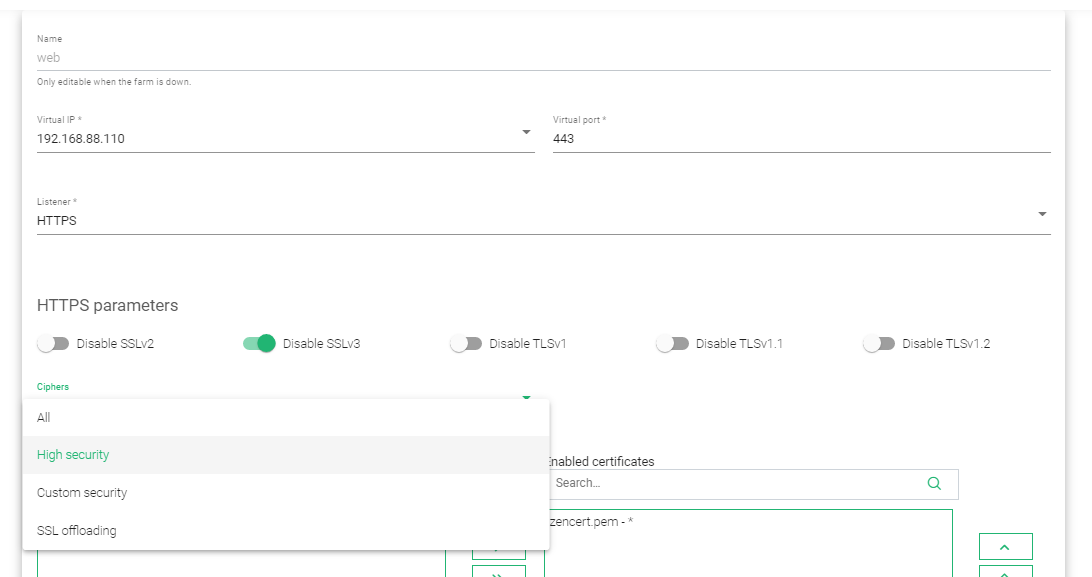
- No menu, vá para LSLB> Fazendas e clique na camada 7 (HTTPS) perfil da fazenda.
- Nas configurações gerais, altere o número da porta para 443.
- alterar o Ouvinte de HTTP para HTTPS.
- Debaixo Parâmetros HTTPS, ative ou desative versões TLS/SSL antigas.
- Escolha SSL offloading como sua cifra.
- O balanceador de carga é pré-carregado com um zencert.pem certificado SSL, mas você pode incluir um certificado personalizado se tiver criado um.
- Atualize as configurações clicando no botão Inscreva-se botão.
Para saber mais sobre o Perfil HTTP, certificados SSL e configurar um certificado SSL personalizado usando o Let’s Encrypt on RELIANOID ADC, consulte estes guias.
- Camada 7 (perfil HTTP) em RELIANOID ADC.
- Certificados SSL ativados RELIANOID ADC.
- Vamos criptografar o programa em RELIANOID ADC.
Exemplo de configurações: Redirecionamento de HTTP para HTTPS #
Quando os clientes acessam os serviços por meio de uma porta não segura, às vezes é necessário redirecioná-los para um servidor seguro. Conseguimos isso respondendo com um código de status de redirecionamento permanente 301. O navegador do cliente se conectará automaticamente ao endereço IP e à porta seguros enviados no cabeçalho de localização.
configurações Haproxy #
Com o HAProxy, o código `http-request redirect` redireciona os usuários que acessam o site pela porta 80 para a porta 443.
frontend modo myDomain http bind: 80 bind: 443 ssl crt /etc/ssl/certs/ssl.pem esquema de redirecionamento de solicitação http https a menos que { ssl_fc } default_backend domainBackends
Redirecionamento HTTP para HTTPS em RELIANOID ADC #
Utilizando os passos descritos neste artigo: Configuração de Servidor Virtual de Camada 4 e Camada 7 , crie um farm de servidores HTTP e um farm de servidores HTTPS.
Garantir que você tenha tanto os servidores HTTP quanto os HTTPS ;
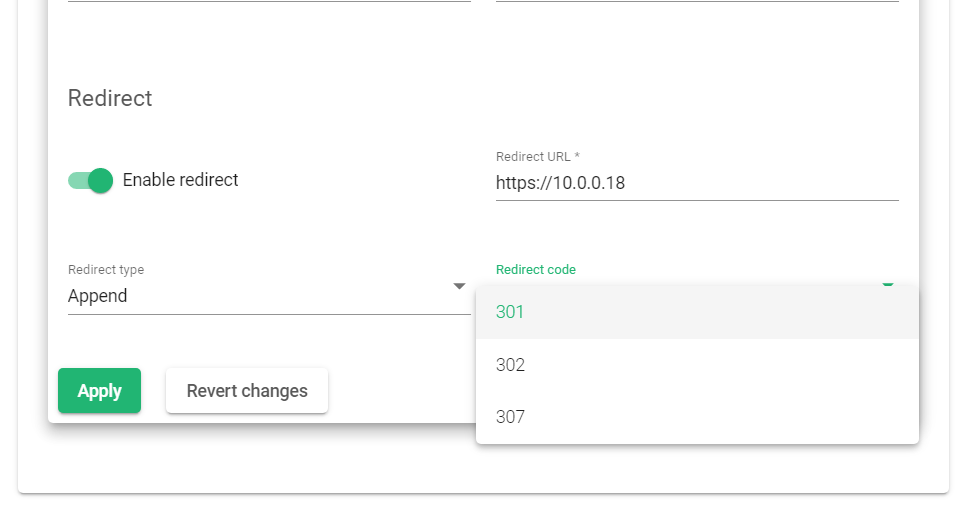
- Acesse LSLB> Fazendas e clique no ícone Editar do farm HTTP.
- Clique na Serviços guia e abra o serviço que deseja editar.
- Alternar no habilitar redirecionamento botão.
- Escolha o tipo de redirecionamento Acrescentar.
- Selecione os código de redirecionamento: 301.
- Introduzir o URL de redirecionamento anexando https:// ao endereço IP. Se o endereço IP do Farm seguro for 10.0.0.18, o URL de redirecionamento será https://10.0.0.18
- Atualize as alterações clicando no botão Inscreva-se botão.
- Reiniciar farm para que as alterações entrem em vigor.
Recursos adicionais #
Usando o programa Let's encrypt para gerar automaticamente um certificado SSL.
Balanceamento de carga de datalink/uplink com RELIANOID ADC.
Balanceamento de carga DNS com RELIANOID ADC.
Proteção contra ataques DDoS.
Monitoramento de aplicativos, integridade e rede em RELIANOID ADC.
Configuração do firewall do aplicativo da Web.
Configurando certificados SSL para o balanceador de carga.


