Visão geral #
Os ataques KRACK são uma série de vulnerabilidades do WPA2 que permitem a um atacante explorar uma conexão sem fio para descriptografar e sequestrar as comunicações sem fio, expondo os dados subjacentes. Todos os dispositivos que utilizam WPA1 e WPA2 são afetados e, em dispositivos móveis com Android 6.0, essa vulnerabilidade é ainda mais fácil de ser explorada.
O WPA2 é um protocolo de rede que fornece autenticação e criptografia na camada de rede, mas a falta de sigilo de encaminhamento permite que qualquer pessoa que descubra a senha mestra possa ler todos os dados em uma determinada rede Wi-Fi , PPP , VPN ou qualquer outra encapsulação de rede que utilize WPA, como mostrado abaixo.
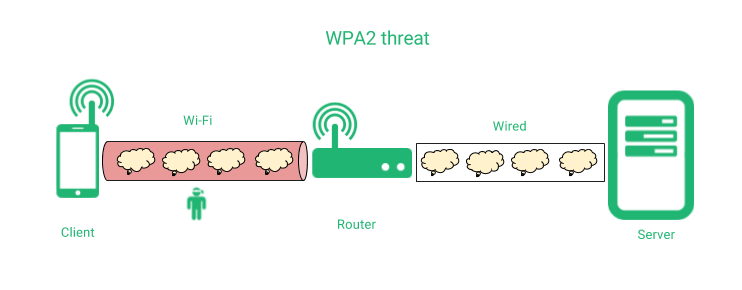
Um homem no meio pode seqüestrar a conexão reinjetando pacotes durante o handshake de comunicação que é feito durante a inicialização da conexão, e aplicar vírus HTTP, injeção randsomware ou qualquer outro conteúdo malicioso através da comunicação.
Para evitar a divulgação de dados devido a tal vulnerabilidade, recomendamos incluir uma proteção de Application Security Layer que garanta um canal de segurança ponto a ponto entre o cliente e o servidor de aplicativos, independentemente se a camada de rede está criptografada ou não, como mostrado abaixo.
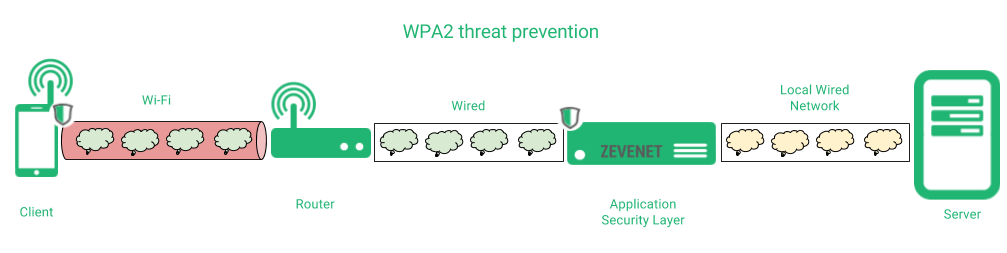
Neste caso, propomos o uso de um Camada de segurança de aplicativos que garante que todos os dados entre o cliente e RELIANOID está totalmente protegido, para que o invasor não possa divulgar nenhum dado, embora a conexão sem fio seja sequestrada. Por fim, a ligação entre RELIANOID e o servidor de aplicação real pode ser simples ou criptografado, dependendo da arquitetura da rede.
As recomendações para proteger seus dados de comunicação são:
1. Construa um Transport Layer Security por padrão para suas aplicações e servidores, por exemplo com um dispositivo Application Security que, além disso, fornece recursos de balanceamento de carga e alta disponibilidade como RELIANOID. Essa opção implementa a comunicação através de protocolos como HTTPS, SSH, SFTP, SMTPS, IMAPS, etc., em vez de seus irmãos de protocolo simples. RELIANOID também permite um fácil gerenciamento de certificados para tais serviços.
2. Mantenha a camada de segurança da aplicação atualizada com os patches e avisos de segurança fornecidos por meio dos serviços de suporte disponíveis. Além disso, são fornecidas ferramentas para detectar e corrigir cifras e configurações vulneráveis, a fim de manter os serviços com altos níveis de segurança.
3. A implementação de uma Camada de Segurança de Aplicação permite ocultar e mascarar todas as portas, redes ou serviços abertos que não devem ser divulgados na Internet, além da possibilidade de habilitar o módulo de Sistema de Prevenção e Detecção de Intrusões, que protege todos os seus serviços contra ataques de negação de serviço (DoS), inundação de TCP, hosts maliciosos e os ataques mais comuns.
Experimente RELIANOID or contate-nos para obter mais informações.


